
अवलोकन
हमारे Enterprise टियर पर टीमें किसी Identity Provider के माध्यम से लॉगिन प्रबंधित करने के लिए SAML SSO सक्षम करना चुन सकती हैं। हम वर्तमान में अधिकांश Identity Providers (Okta, OneLogin, Google Workspaces, Auth0, आदि) का समर्थन करते हैं।
SAML/SSO सक्षम होने और डोमेन सत्यापित होने के बाद, सभी टीम सदस्यों को डिफ़ॉल्ट रूप से SSO के माध्यम से लॉगिन करना आवश्यक होगा, जिससे लॉगिन के अन्य सभी तरीके अक्षम हो जाएंगे। सक्षम करने के समय उपयोगकर्ता सत्र लॉग आउट नहीं होंगे या उन्हें सूचित नहीं किया जाएगा, लेकिन अगली बार साइन इन करते समय उन्हें पहुँच फिर से प्राप्त करने के लिए स्वचालित रूप से SAML का उपयोग करना होगा।
सदस्य आपके Identity Provider की वेबसाइट के माध्यम से या Meshy के माध्यम से स्वचालित रूप से लॉगिन कर सकते हैं। SSO केवल टीम के स्वामियों या एडमिन द्वारा कॉन्फ़िगर किया जा सकता है।
अपने Identity Provider को कॉन्फ़िगर करना
पहली बार SSO से लॉग इन करने से पहले आपको Meshy को अपने identity provider में जोड़ना होगा। नए एप्लिकेशन जोड़ने के विशिष्ट निर्देशों के लिए कृपया अपने identity provider के दस्तावेज़ देखें।
आपको नीचे दी गई जानकारी देनी पड़ सकती है। यदि आवश्यक न हो तो वैकल्पिक जानकारी संभवतः खाली छोड़ी जा सकती है।
प्रोटोकॉल | SAML 2.0 |
Single Sign On URL | |
Recipient URL | |
Destination URL | |
Audience Restriction | |
Name ID प्रारूप | EmailAddress |
[वैकल्पिक] Default Relay State |
[वैकल्पिक] Attribute Statements
नाम | फ़ॉर्मेट | मान |
Basic | user.email | |
user_name | Basic | user.login |
first_name | Basic | user.firstName |
last_name | Basic | user.lastName |
Meshy में कॉन्फ़िगरेशन
Meshy में SSO कॉन्फ़िगर करने के लिए, आपको एंटरप्राइज़ टीम का मालिक या एडमिन होना चाहिए।
अपने Team Settings पेज पर जाएँ
पेज के नीचे Authentication Settings अनुभाग खोजें
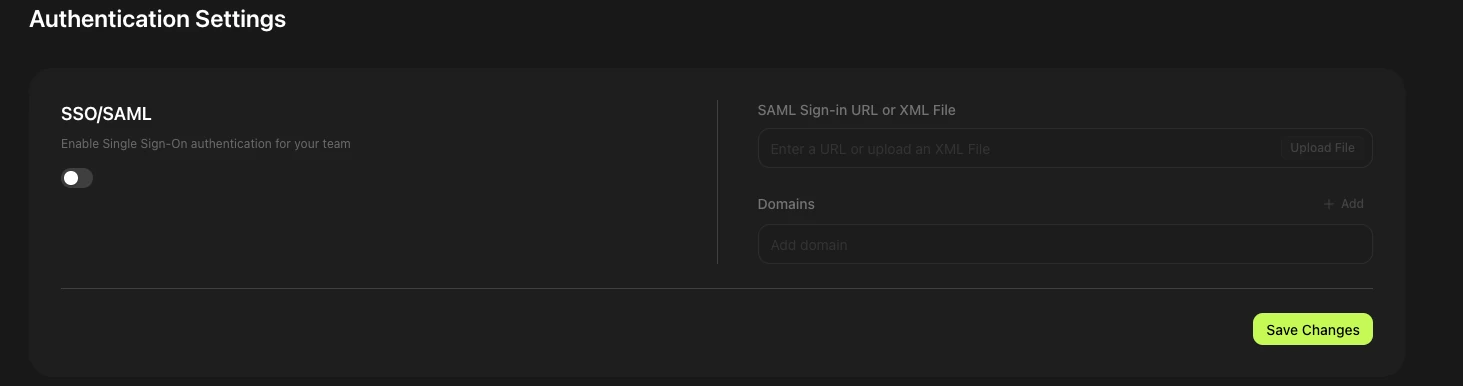
SSO/SAML सक्षम करें
साइन-इन जानकारी दर्ज करें
या तो साइन-इन URL दर्ज करें या XML फ़ाइल अपलोड करें। यह जानकारी आपके Identity Provider (IdP) से आती है। कुछ IdP (जैसे Okta) आपको URL देते हैं, जबकि अन्य (जैसे Google Workspace) XML फ़ाइल देते हैं। इसे ढूँढने के लिए अपने IdP का दस्तावेज़ देखें।
SSO के लिए डोमेन जोड़ें। परिवर्तन सहेजने के बाद, आपके डोमेन Unverified के रूप में दिखेंगे। नोट: सबडोमेन को अलग से जोड़ना होगा।
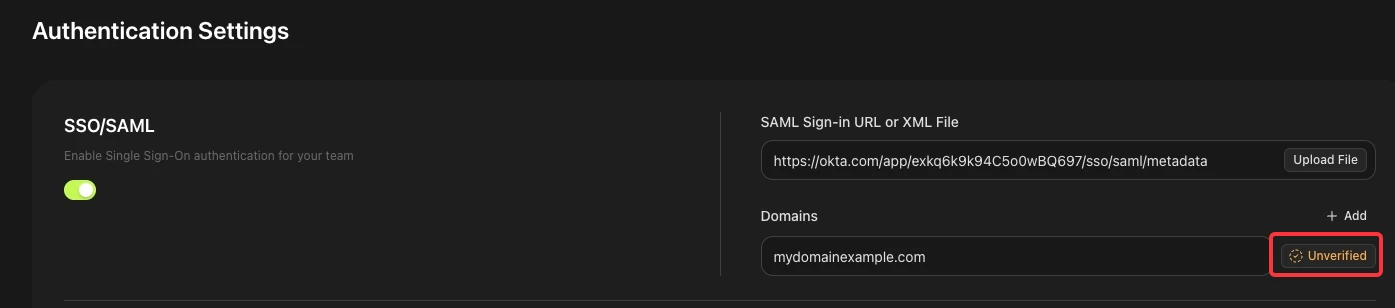
डोमेन सत्यापन कोड प्राप्त करें
किसी डोमेन के बगल में "Unverified" बटन पर क्लिक करें। एक पॉप-अप में टेक्स्ट स्ट्रिंग दिखाई देगी। स्वामित्व की पुष्टि के लिए आपको इसे अपने DNS में जोड़ना होगा। अगर आपको तरीका नहीं पता, तो अपनी IT टीम से मदद माँगें।
सत्यापन पूरा करें
DNS रिकॉर्ड जोड़ने के बाद, Authentication Settings पेज पर वापस जाएँ, फिर से "Unverified" पर क्लिक करें, और फिर "Verify" पर क्लिक करें। डोमेन को एक बार में केवल एक ही सत्यापित किया जा सकता है।
SSO सफलतापूर्वक सक्षम हुआ
सत्यापित होने पर, डोमेन "Verified" के रूप में दिखेगा। उस डोमेन से ईमेल वाले सभी उपयोगकर्ता अब SSO का उपयोग करके Meshy में लॉग इन करेंगे।