
Pangkalahatang-ideya
Ang mga team sa aming Enterprise tier ay maaaring piliing i-enable ang SAML SSO upang pamahalaan ang mga login sa pamamagitan ng isang identity provider. Kasalukuyan kaming sumusuporta sa karamihan ng mga identity provider (Okta, OneLogin, Google Workspaces, Auth0, atbp.).
Kapag naka-enable na ang SAML/SSO at na-verify na ang mga domain, lahat ng miyembro ng team ay kakailanganing mag-login sa pamamagitan ng SSO bilang default, kaya't hindi na magagamit ang anumang iba pang paraan ng pag-login. Ang mga user session ay hindi ma-lo-log out o mababalamuhan sa oras ng pag-enable, ngunit sa susunod nilang pag-sign in, kailangan na nilang awtomatikong gumamit ng SAML upang mabalik ang access.
Ang mga miyembro ay maaaring mag-login sa pamamagitan ng website ng iyong identity provider o awtomatiko sa pamamagitan ng Meshy. Ang SSO ay maaari lamang i-configure ng mga team owner o admin.
Pag-configure ng iyong identity provider
Kakailanganin mong idagdag ang Meshy sa iyong identity provider bago mag-login gamit ang SSO sa unang pagkakataon. Mangyaring tingnan ang dokumentasyon ng iyong identity provider para sa mga tiyak na instruksyon kung paano magdagdag ng mga bagong application.
Maaaring kailanganin mong ibigay ang impormasyon sa ibaba. Ang mga opsyonal na impormasyon ay malamang na maaaringwanan kung hindi kinakailangan.
Protocol | SAML 2.0 |
Single Sign On URL (Kilala rin bilang ACS URL o Reply URL) | |
Recipient URL | |
Destination URL | |
Audience Restriction (Kilala rin bilang Entity ID) | |
Name ID format | EmailAddress |
[Opsyonal] Default Relay State |
[Opsyonal] Attribute Statements
Name | Format | Value |
Basic | user.email | |
user_name | Basic | user.login |
first_name | Basic | user.firstName |
last_name | Basic | user.lastName |
Configuration sa Meshy
Upang i-configure ang SSO sa Meshy, kailangan mong maging isang enterprise team owner o admin.
Pumunta sa iyong Team Settings page
Hanapin ang Authentication Settings section sa ilalim ng page
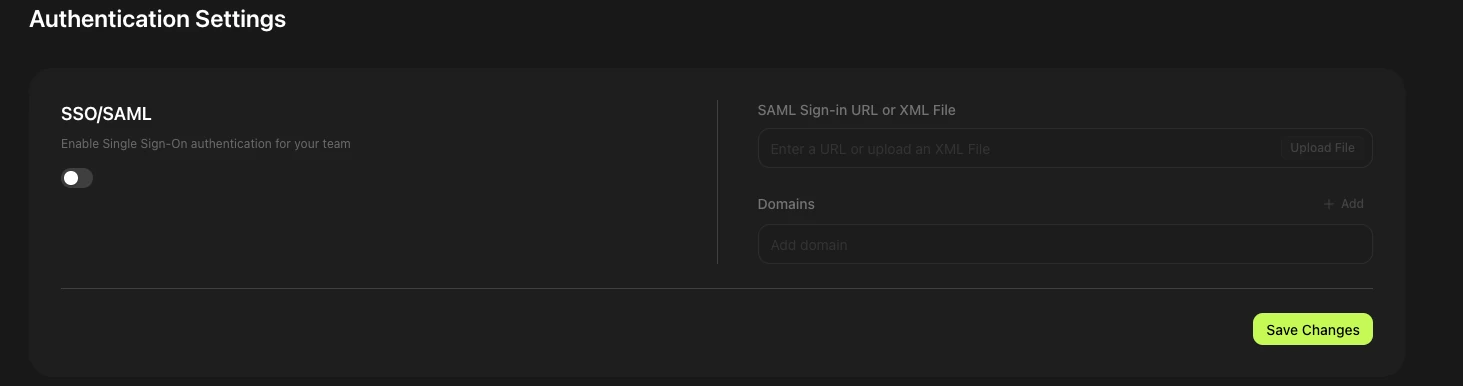
I-enable ang SSO/SAML
Ilagay ang Sign-in Info
Maaaring maglagay ng sign-in URL o mag-upload ng XML file. Ang impormasyong ito ay nagmumula sa iyong identity provider (IdP). Ang ilang IdPs (tulad ng Okta) ay nagbibigay sa iyo ng URL, habang ang iba (tulad ng Google Workspace) ay nagbibigay ng XML file. Tingnan ang dokumentasyon ng iyong IdP upang mahanap ito.
Magdagdag ng Domains para sa SSO. Pagkatapos i-save ang mga pagbabago, ang iyong mga domain ay ipapakita bilang Unverified. Tandaan: Ang mga subdomain ay dapat idagdag nang hiwalay.
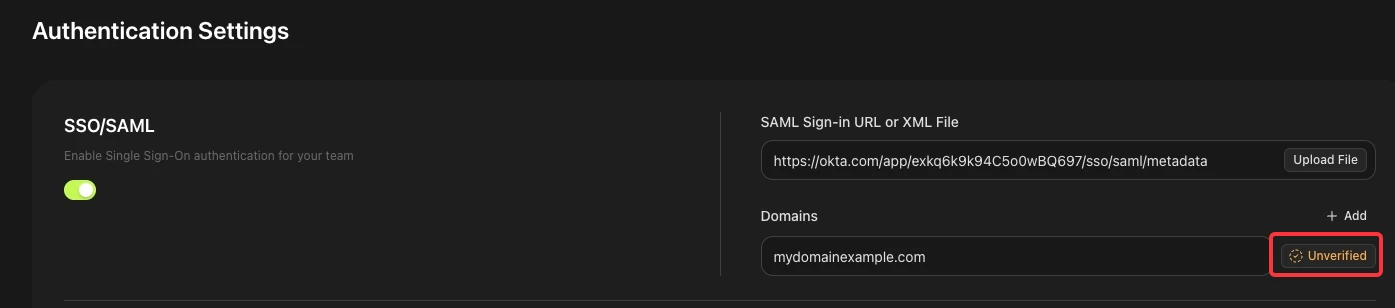
Kunin ang Domain Verification Code
I-click ang "Unverified" na button sa tabi ng isang domain. Ang isang pop-up ay magpapakita ng isang text string. Kakailanganin mong idagdag ito sa iyong DNS upang kumpirmahin ang pagmamay-ari. Kung hindi ka siguro kung paano, humingi ng tulong sa iyong IT team.
Tapusin ang Verification
Kapag naidagdag na ang DNS record, bumalik sa Authentication Settings page, i-click muli ang "Unverified", pagkatapos ay i-click ang "Verify." DAng mga domain ay maaari lamang i-verify nang isa-isa.
Matagumpay na naka-enable ang SSO
Kapag na-verify, ang domain ay ipapakita bilang "Verified". Lahat ng mga user na may email mula sa domain na iyon ay ngayon ay maglo-login sa Meshy gamit ang SSO.