
Översikt
Team på vår Enterprise-nivå kan välja att aktivera SAML SSO för att hantera inloggningar via en identitetsleverantör. Vi stöder för närvarande de flesta identitetsleverantörer (Okta, OneLogin, Google Workspaces, Auth0 m.fl.).
När SAML/SSO är aktiverat och domänerna har verifierats kommer alla teammedlemmar som standard att behöva logga in via SSO, vilket inaktiverar alla andra inloggningsmetoder. Aktiva användarsessioner loggas inte ut eller notifieras vid aktiveringstillfället, men nästa gång de loggar in måste de automatiskt använda SAML för att återfå åtkomst.
Medlemmar kan logga in via din identitetsleverantörs webbplats eller automatiskt via Meshy. SSO kan endast konfigureras av teamägare eller administratörer.
Konfigurera din identitetsleverantör
Du behöver lägga till Meshy i din identitetsleverantör innan du loggar in med SSO för första gången. Se din identitetsleverantörs dokumentation för specifika instruktioner om hur du lägger till nya applikationer.
Du kan behöva ange informationen nedan. Valfri information kan troligen lämnas tom om den inte krävs.
Protokoll | SAML 2.0 |
Single Sign On-URL (även känd som ACS URL eller Reply URL) | |
Mottagar-URL | |
Destinations-URL | |
Målgruppsbegränsning (även känd som Entity ID) | |
Name ID-format | EmailAddress |
[Valfritt] Standard Relay State |
[Valfritt] Attributpåståenden
Namn | Format | Värde |
Basic | user.email | |
user_name | Basic | user.login |
first_name | Basic | user.firstName |
last_name | Basic | user.lastName |
Konfiguration i Meshy
För att konfigurera SSO i Meshy måste du vara teamägare eller administratör på Enterprise-nivå.
Gå till din sida för teaminställningar
Hitta avsnittet Autentiseringsinställningar längst ner på sidan
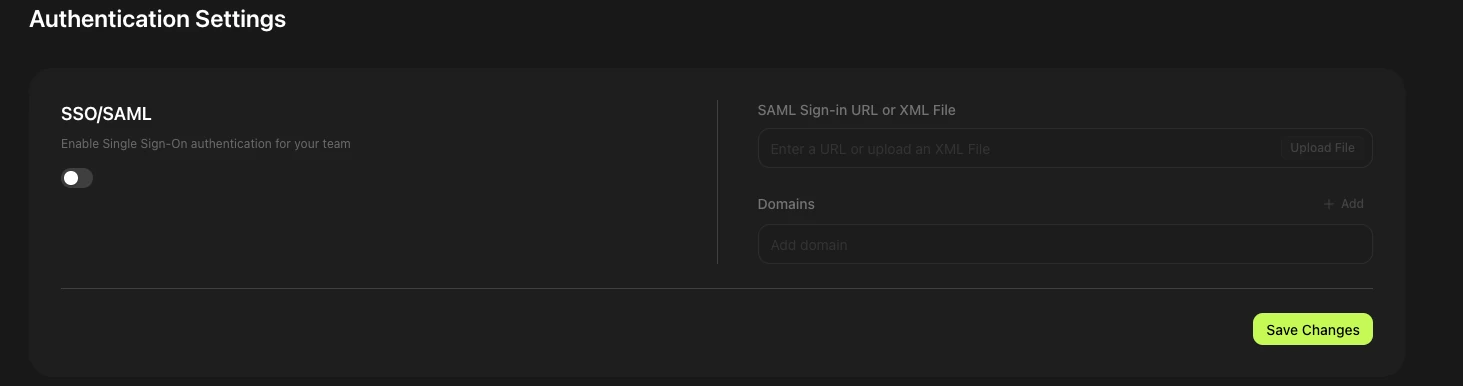
Aktivera SSO/SAML
Ange inloggningsinformation
Ange antingen en inloggnings-URL eller ladda upp en XML-fil. Informationen kommer från din identitetsleverantör (IdP). Vissa IdP:er (som Okta) ger dig en URL, medan andra (som Google Workspace) tillhandahåller en XML-fil. Se din IdP:s dokumentation för att hitta informationen.
Lägg till domäner för SSO. När du har sparat ändringarna visas dina domäner som Overifierade. Obs: Underdomäner måste läggas till separat.
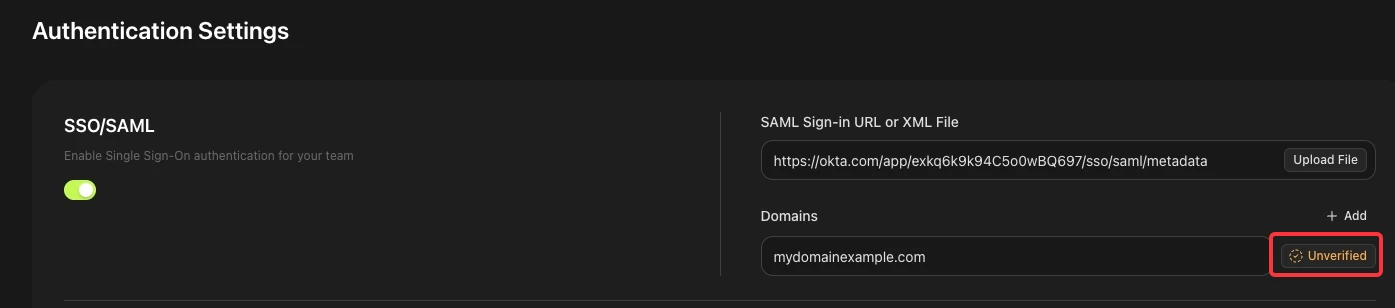
Hämta domänverifieringskoden
Klicka på knappen "Overifierad" bredvid en domän. Ett popup-fönster visar en textsträng. Du behöver lägga till denna i din DNS för att bekräfta ägarskapet. Om du inte är säker på hur du gör detta, be ditt IT-team om hjälp.
Slutför verifieringen
När DNS-posten har lagts till, gå tillbaka till sidan Autentiseringsinställningar, klicka på "Overifierad" igen och klicka sedan på "Verifiera". Domäner kan endast verifieras en i taget.
SSO har aktiverats
Om verifieringen lyckas visas domänen som "Verifierad". Alla användare med e-postadresser från den domänen loggar nu in på Meshy via SSO.