
Genel Bakış
Enterprise seviyesindeki ekipler, oturum açma işlemlerini bir kimlik sağlayıcı üzerinden yönetmek için SAML SSO'yu etkinleştirmeyi seçebilir. Şu anda çoğu kimlik sağlayıcıyı (Okta, OneLogin, Google Workspaces, Auth0 vb.) destekliyoruz.
SAML/SSO etkinleştirilip alan adları doğrulandıktan sonra, tüm ekip üyeleri varsayılan olarak SSO üzerinden oturum açmak zorunda kalacak ve diğer tüm oturum açma yöntemleri devre dışı bırakılacaktır. Kullanıcı oturumları, özellik etkinleştirildiği anda kapatılmayacak veya kullanıcılar bilgilendirilmeyecek, ancak bir sonraki oturum açışlarında erişimi yeniden kazanmak için otomatik olarak SAML kullanmaları gerekecektir.
Üyeler, kimlik sağlayıcınızın web sitesi üzerinden veya Meshy aracılığıyla otomatik olarak oturum açabilir. SSO yalnızca ekip sahipleri veya yöneticiler tarafından yapılandırılabilir.
Kimlik sağlayıcınızı yapılandırma
SSO ile ilk kez oturum açmadan önce, kimlik sağlayıcınıza Meshy'yi eklemeniz gerekir. Yeni uygulamaların nasıl ekleneceğine dair ayrıntılı talimatlar için lütfen kimlik sağlayıcınızın dokümantasyonuna başvurun.
Aşağıdaki bilgileri sağlamanız gerekebilir. Zorunlu değilse, isteğe bağlı bilgiler büyük olasılıkla boş bırakılabilir.
Protokol | SAML 2.0 |
Tek Oturum Açma URL'si (ACS URL veya Reply URL olarak da bilinir) | |
Alıcı URL'si | |
Hedef URL | |
Hedef Kitle Kısıtlaması (Entity ID olarak da bilinir) | |
Name ID biçimi | EmailAddress |
[İsteğe bağlı] Varsayılan Relay State |
[İsteğe bağlı] Öznitelik İfadeleri (Attribute Statements)
Name | Format | Value |
Basic | user.email | |
user_name | Basic | user.login |
first_name | Basic | user.firstName |
last_name | Basic | user.lastName |
Meshy'de yapılandırma
Meshy'de SSO'yu yapılandırmak için bir enterprise ekip sahibi veya yöneticisi olmanız gerekir.
Takım Ayarları (Team Settings) sayfanıza gidin
Sayfanın altındaki Kimlik Doğrulama Ayarları (Authentication Settings) bölümünü bulun
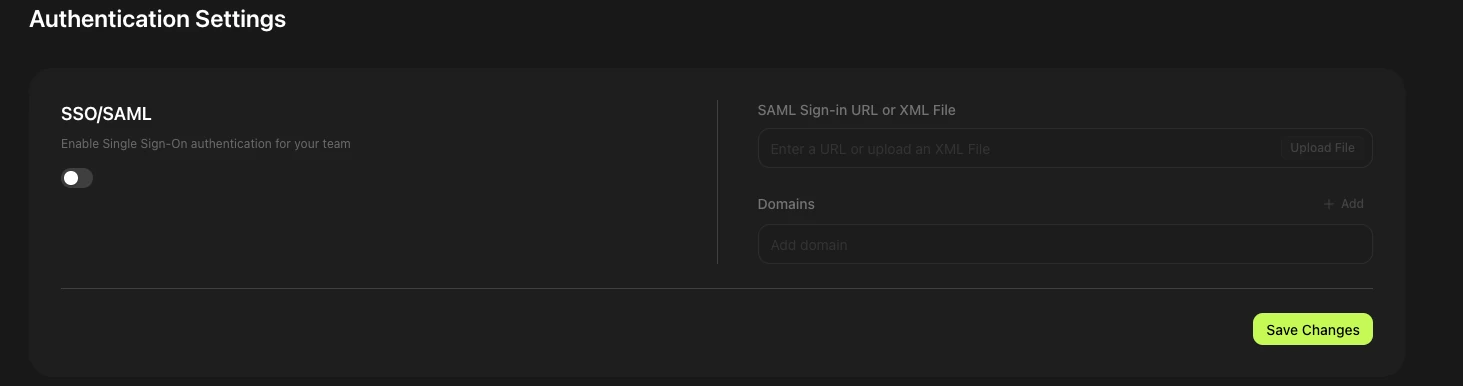
SSO/SAML'yi etkinleştirin
Oturum Açma Bilgilerini Girin
Bir oturum açma URL'si girin ya da bir XML dosyası yükleyin. Bu bilgi, kimlik sağlayıcınızdan (IdP) gelir. Bazı IdP'ler (Okta gibi) size bir URL verirken, diğerleri (Google Workspace gibi) bir XML dosyası sağlar. Bu bilgiyi bulmak için IdP'nizin dokümantasyonuna bakın.
SSO için Alan Adları Ekleyin. Değişiklikleri kaydettikten sonra, alan adlarınız Doğrulanmadı (Unverified) olarak görünecektir. Not: Alt alan adları ayrıca eklenmelidir.
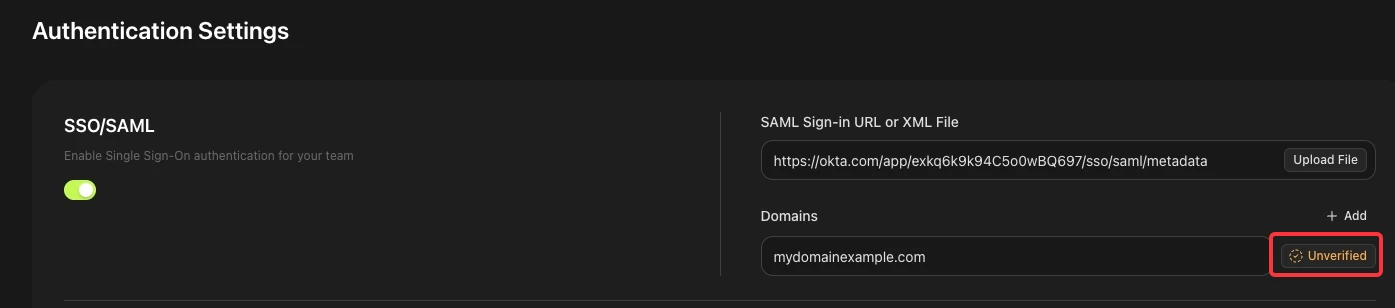
Alan Adı Doğrulama Kodunu Alın
Bir alan adının yanındaki "Doğrulanmadı" (Unverified) düğmesine tıklayın. Açılan pencerede bir metin dizesi görünecektir. Sahipliği doğrulamak için bunu DNS'inize eklemeniz gerekir. Nasıl yapacağınızdan emin değilseniz, IT ekibinizden yardım isteyin.
Doğrulamayı Tamamlayın
DNS kaydı eklendikten sonra, Kimlik Doğrulama Ayarları sayfasına geri dönün, "Doğrulanmadı" öğesine tekrar tıklayın ve ardından "Doğrula" Domain'ler aynı anda yalnızca birer birer doğrulanabilir.
SSO başarıyla etkinleştirildi
Doğrulama başarılı olursa, alan adı "Doğrulandı" (Verified) olarak görünecektir. Bu alan adına ait e-postalara sahip tüm kullanıcılar artık Meshy'ye SSO kullanarak oturum açacaktır.