
總覽
企業版的團隊可以選擇啟用 SAML SSO,透過身分識別提供者(IdP)管理登入。我們目前支援大多數身分識別提供者(Okta、OneLogin、Google Workspaces、Auth0 等)。
啟用 SAML/SSO 並驗證網域後,依預設所有團隊成員都必須透過 SSO 登入,因此將停用其他登入方式。啟用時不會登出使用者的工作階段,也不會通知使用者,但下次登入時,他們將自動必須使用 SAML 才能重新取得存取權。
成員可以透過您身分識別提供者的網站登入,或透過 Meshy 自動登入。只有團隊擁有者或管理員才能設定 SSO。
設定您的身分識別提供者
首次使用 SSO 登入之前,您需要將 Meshy 加入您的身分識別提供者。有關新增應用程式的具體說明,請查閱您身分識別提供者的文件。
您可能需要提供以下資訊。若非必填,選填資訊通常可以留空。
通訊協定 | SAML 2.0 |
Single Sign On URL (也稱為 ACS URL 或 Reply URL) | |
Recipient URL | |
Destination URL | |
對象限制 (也稱為 Entity ID) | |
Name ID 格式 | EmailAddress |
[選填] Default Relay State |
[選填] 屬性陳述(Attribute Statements)
名稱 | 格式 | 值 |
Basic | user.email | |
user_name | Basic | user.login |
first_name | Basic | user.firstName |
last_name | Basic | user.lastName |
在 Meshy 中進行設定
若要在 Meshy 中設定 SSO,您必須是企業版團隊的擁有者或管理員。
前往您的團隊設定頁面
在頁面底部找到「驗證設定」區塊
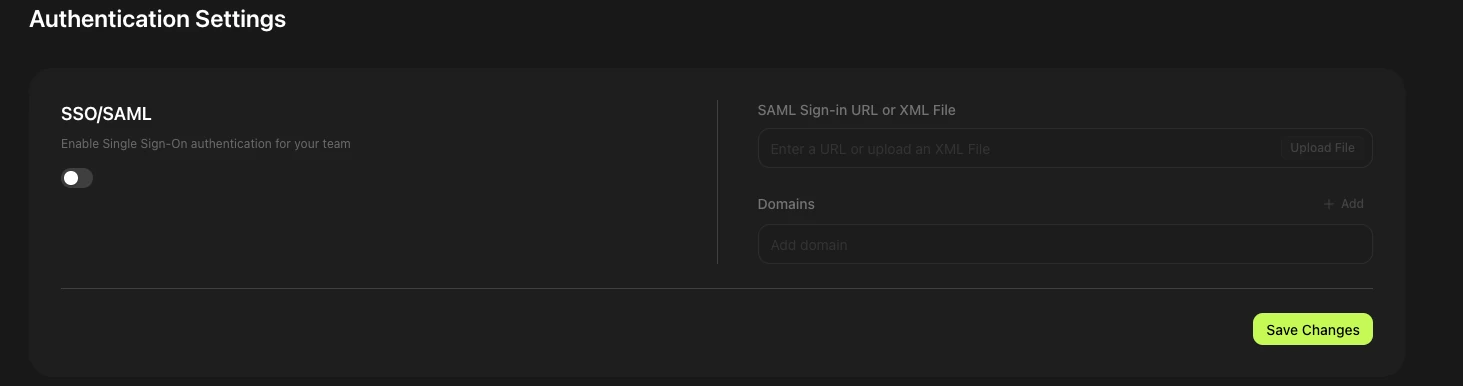
啟用 SSO/SAML
輸入登入資訊
請輸入登入 URL 或上傳 XML 檔案。此資訊來自您的身分識別提供者(IdP)。有些 IdP(如 Okta)會提供 URL,有些(如 Google Workspace)則提供 XML 檔案。請查閱您的 IdP 文件以找到這些資訊。
新增用於 SSO 的網域。儲存變更後,您的網域將顯示為「未驗證」。 注意:子網域必須分別新增。
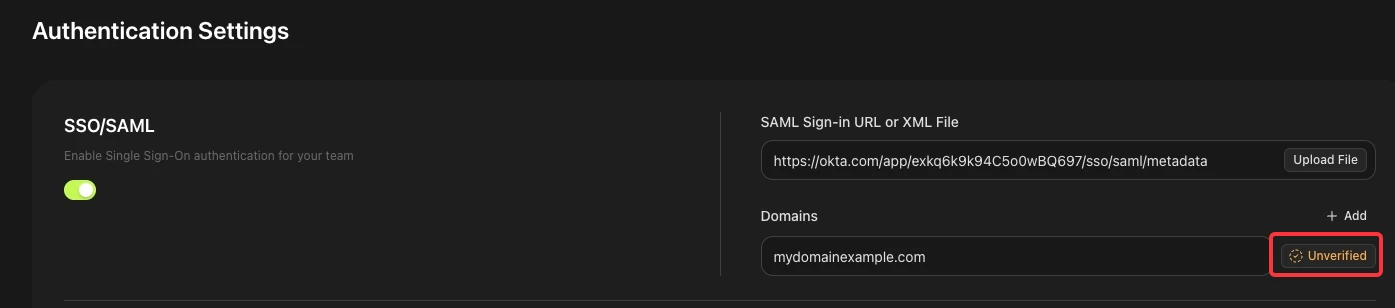
取得網域驗證碼
點擊網域旁的「未驗證」按鈕。彈出視窗會顯示一串文字。您需要將其新增至您的 DNS 以確認網域所有權。如果您不確定如何操作,請尋求 IT 團隊的協助。
完成驗證
DNS 紀錄新增完成後,返回驗證設定頁面,再次點擊「未驗證」,然後點擊「驗證」。 每個網域一次只能驗證一個。
SSO 已成功啟用
驗證成功後,該網域將顯示為「已驗證」。所有使用該網域電子郵件的使用者,此後都將使用 SSO 登入 Meshy。