
Přehled
Týmy na ourší úrovni Enterprise si mohou zvolit povolení SAML SSO pro správu přihlášení prostřednictvím poskytovatele identity. Aktuálně podporujeme většinu poskytovatelů identity (Okta, OneLogin, Google Workspaces, Auth0 atd.).
Jakmile je SAML/SSO povoleno a domény ověřeny, všichni členové týmu budou ve výchozím nastavení muset přihlašovat se přes SSO, čímž se zakáže jakákoli jiná metoda přihlášení. Uživatelské relace nebudou při povolení odhlášeny ani o tom uživatelé nebudou informováni, ale při příštím přihlášení budou automaticky muset k opětovnému přístupu použít SAML.
Členové se mohou přihlásit prostřednictvím webu vašeho poskytovatele identity nebo automaticky přes Meshy. SSO může konfigurovat pouze vlastník nebo administrátor týmu.
Konfigurace poskytovatele identity
Před prvním přihlášením pomocí SSO je potřeba přidat Meshy do vašeho poskytovatele identity. Konkrétní pokyny k přidávání nových aplikací naleznete v dokumentaci vašeho poskytovatele identity.
Možná budete muset poskytnout níže uvedené informace. Volitelné informace lze pravděpodobně ponechat prázdné, pokud nejsou vyžadovány.
Protokol | SAML 2.0 |
Single Sign On URL (známé také jako ACS URL nebo Reply URL) | |
URL příjemce | |
Cílová URL | |
Omezení publika (známé také jako Entity ID) | |
Formát Name ID | EmailAddress |
[Volitelné] Výchozí Relay State |
[Volitelné] Attribute Statements
Název | Formát | Hodnota |
Basic | user.email | |
user_name | Basic | user.login |
first_name | Basic | user.firstName |
last_name | Basic | user.lastName |
Konfigurace v Meshy
Pro konfiguraci SSO v Meshy musíte být vlastníkem nebo administrátorem týmu na plánu Enterprise.
Přejděte na stránku nastavení vašeho týmu
Najděte sekci Authentication Settings dole na stránce
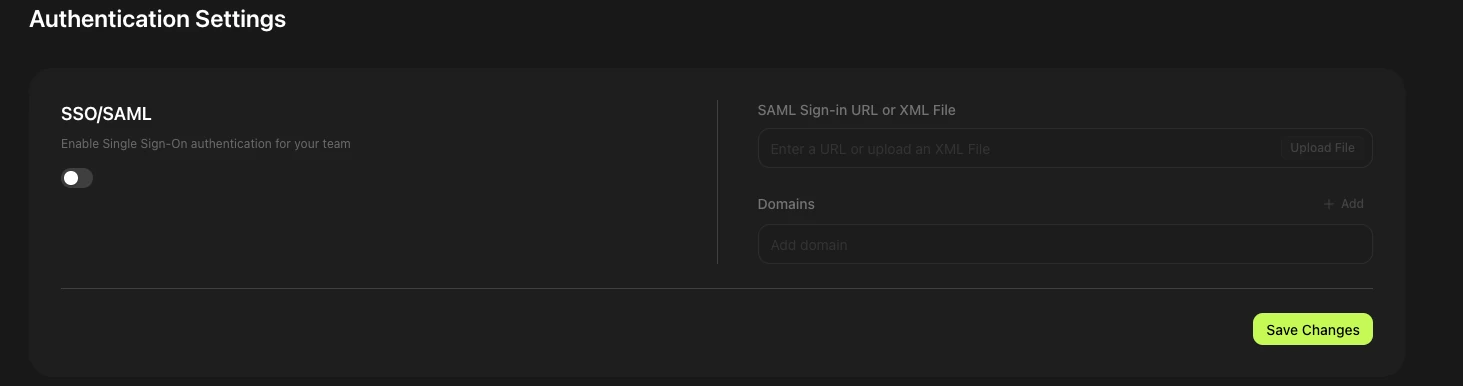
Povolte SSO/SAML
Zadejte přihlašovací údaje
Zadejte buď přihlašovací URL, nebo nahrajte XML soubor. Tyto informace pocházejí od vašeho poskytovatele identity (IdP). Někteří IdP (jako Okta) vám poskytnou URL, zatímco jiní (jako Google Workspace) poskytnou XML soubor. Podívejte se do dokumentace vašeho IdP, kde tyto informace najdete.
Přidejte domény pro SSO. Po uložení změn se vaše domény zobrazí jako Unverified (Neověřeno). Poznámka: Subdomény je nutné přidávat samostatně.
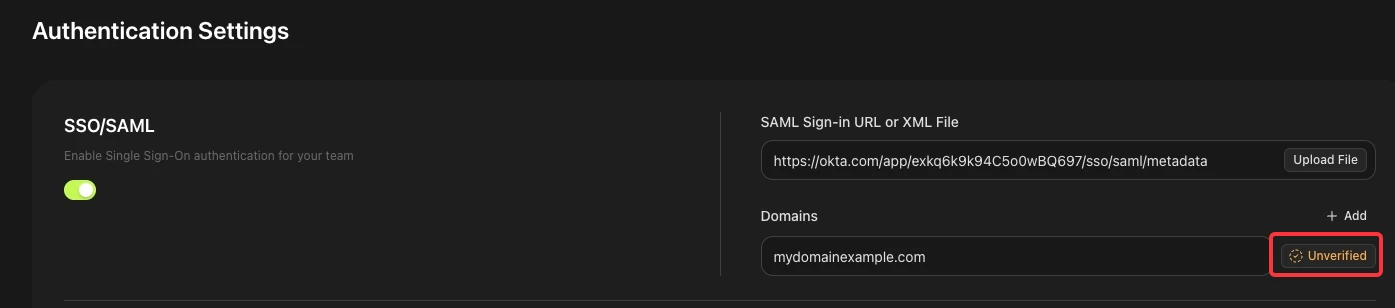
Získejte ověřovací kód domény
Klikněte na tlačítko „Unverified“ vedle domény. Zobrazí se vyskakovací okno s textovým řetězcem. Tento řetězec musíte přidat do svých DNS, abyste potvrdili vlastnictví. Pokud si nejste jisti jak, požádejte o pomoc svůj IT tým.
Dokončete ověření
Jakmile je DNS záznam přidán, vraťte se na stránku Authentication Settings, znovu klikněte na „Unverified“ a poté klikněte na „Verify“. Domény lze ověřovat pouze jednu po druhé.
SSO bylo úspěšně povoleno
Pokud je domény ověřena, zobrazí se jako „Verified“. Všichni uživatelé s e-maily z této domény se nyní budou do Meshy přihlašovat pomocí SSO.