
Überblick
Teams in unserem Enterprise-Tarif können SAML-SSO aktivieren, um Anmeldungen über einen Identitätsanbieter zu verwalten. Wir unterstützen derzeit die meisten Identitätsanbieter (Okta, OneLogin, Google Workspaces, Auth0 etc.).
Sobald SAML/SSO aktiviert und die Domains verifiziert sind, müssen sich standardmäßig alle Teammitglieder über SSO anmelden, wodurch alle anderen Anmeldearten deaktiviert werden. Bestehende Benutzersitzungen werden bei der Aktivierung weder abgemeldet noch die Benutzer benachrichtigt, doch bei der nächsten Anmeldung müssen sie automatisch SAML verwenden, um wieder Zugriff zu erhalten.
Mitglieder können sich über die Website eures Identitätsanbieters oder automatisch über Meshy anmelden. SSO kann nur von Team-Eigentümern oder Administratoren konfiguriert werden.
Einrichten eures Identitätsanbieters
Bevor ihr euch zum ersten Mal mit SSO anmelden könnt, müsst ihr Meshy zu eurem Identitätsanbieter hinzufügen. Bitte lest in der Dokumentation eures Identitätsanbieters nach, wie ihr neue Anwendungen hinzufügen könnt.
Möglicherweise müsst ihr die folgenden Informationen angeben. Optionale Angaben könnt ihr in der Regel leer lassen, sofern sie nicht erforderlich sind.
Protokoll | SAML 2.0 |
Single Sign On URL (auch bekannt als ACS-URL oder Reply-URL) | |
Recipient-URL | |
Destination-URL | |
Audience Restriction (auch bekannt als Entity-ID) | |
NameID-Format | EmailAddress |
[Optional] Default Relay State |
[Optional] Attribut-Anweisungen
Name | Format | Wert |
Basic | user.email | |
user_name | Basic | user.login |
first_name | Basic | user.firstName |
last_name | Basic | user.lastName |
Konfiguration in Meshy
Um SSO in Meshy zu konfigurieren, müsst ihr Eigentümer oder Administrator eines Enterprise-Teams sein.
Öffnet eure Team-Einstellungen-Seite
Findet den Abschnitt Authentication Settings am unteren Rand der Seite
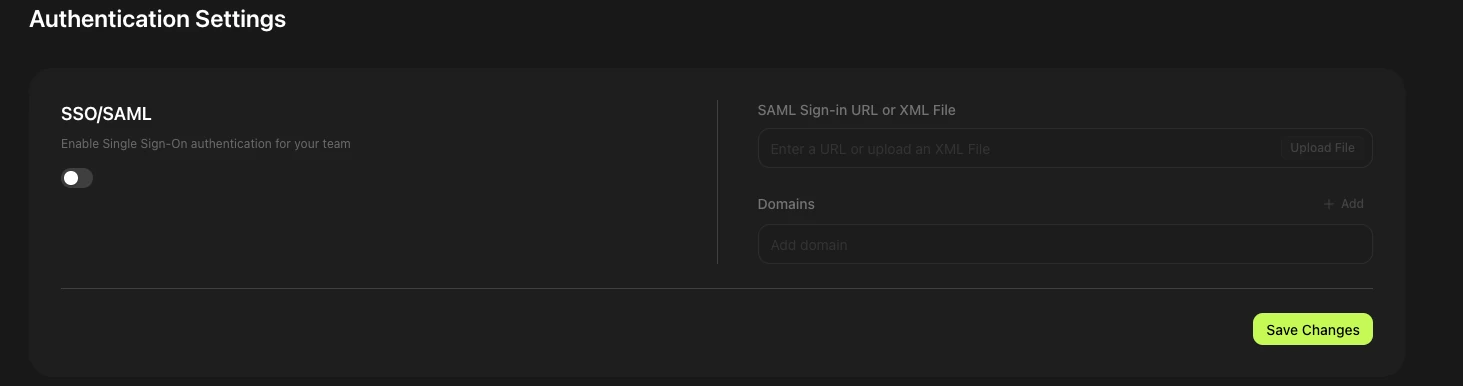
Aktiviert SSO/SAML
Anmeldeinformationen eingeben
Gebt entweder eine Sign-in-URL ein oder ladet eine XML-Datei hoch. Diese Informationen stammen von eurem Identitätsanbieter (IdP). Manche IdPs (wie Okta) geben euch eine URL, während andere (wie Google Workspace) eine XML-Datei bereitstellen. Prüft in der Dokumentation eures IdPs, wo ihr diese findet.
Domains für SSO hinzufügen. Nach dem Speichern der Änderungen werden eure Domains als Unverified angezeigt. Hinweis: Subdomains müssen separat hinzugefügt werden.
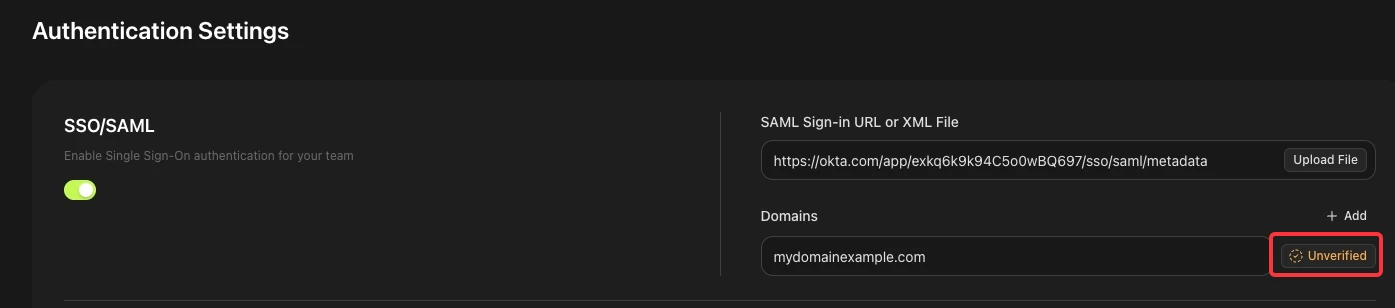
Domain-Verifizierungscode abrufen
Klickt auf die Schaltfläche „Unverified" neben einer Domain. Ein Pop-up zeigt eine Zeichenkette an. Diese müsst ihr in euer DNS eintragen, um den Besitz der Domain zu bestätigen. Wenn ihr unsicher seid, wendet euch an euer IT-Team.
Verifizierung abschließen
Sobald der DNS-Eintrag hinzugefügt wurde, geht zurück zur Seite Authentication Settings, klickt erneut auf „Unverified" und dann auf „Verify. "Domains können immer nur einzeln verifiziert werden.
SSO erfolgreich aktiviert
Nach erfolgreicher Verifizierung wird die Domain als „Verified" angezeigt. Alle Benutzer mit E-Mail-Adressen dieser Domain melden sich nun über SSO bei Meshy an.