
Descripción general
Los equipos de nuestro plan Enterprise pueden optar por habilitar SAML SSO para gestionar los inicios de sesión a través de un proveedor de identidad. Actualmente admitimos la mayoría de los proveedores de identidad (Okta, OneLogin, Google Workspaces, Auth0, etc.).
Una vez que SAML/SSO está habilitado y los dominios verificados, todos los miembros del equipo deberán iniciar sesión a través de SSO de forma predeterminada, deshabilitando así cualquier otro tipo de método de inicio de sesión. Las sesiones de los usuarios no se cerrarán ni se notificará en el momento de la habilitación, pero la próxima vez que inicien sesión tendrán que usar SAML automáticamente para recuperar el acceso.
Los miembros pueden iniciar sesión a través del sitio web de su proveedor de identidad o automáticamente a través de Meshy. SSO solo puede ser configurado por los propietarios o administradores del equipo.
Configuración de tu proveedor de identidad
Deberás añadir Meshy a tu proveedor de identidad antes de iniciar sesión con SSO por primera vez. Consulta la documentación de tu proveedor de identidad para obtener instrucciones específicas sobre cómo añadir nuevas aplicaciones.
Es posible que debas proporcionar la siguiente información. La información opcional probablemente pueda dejarse en blanco si no es obligatoria.
Protocolo | SAML 2.0 |
URL de inicio de sesión único (también conocida como ACS URL o Reply URL) | |
URL del destinatario | |
URL de destino | |
Restricción de audiencia (también conocida como Entity ID) | |
Formato de Name ID | EmailAddress |
[Opcional] Default Relay State |
[Opcional] Declaraciones de atributos
Nombre | Formato | Valor |
Basic | user.email | |
user_name | Basic | user.login |
first_name | Basic | user.firstName |
last_name | Basic | user.lastName |
Configuración en Meshy
Para configurar SSO en Meshy, debes ser el propietario o administrador de un equipo Enterprise.
Ve a la página de configuración de tu equipo
Busca la sección Authentication Settings en la parte inferior de la página
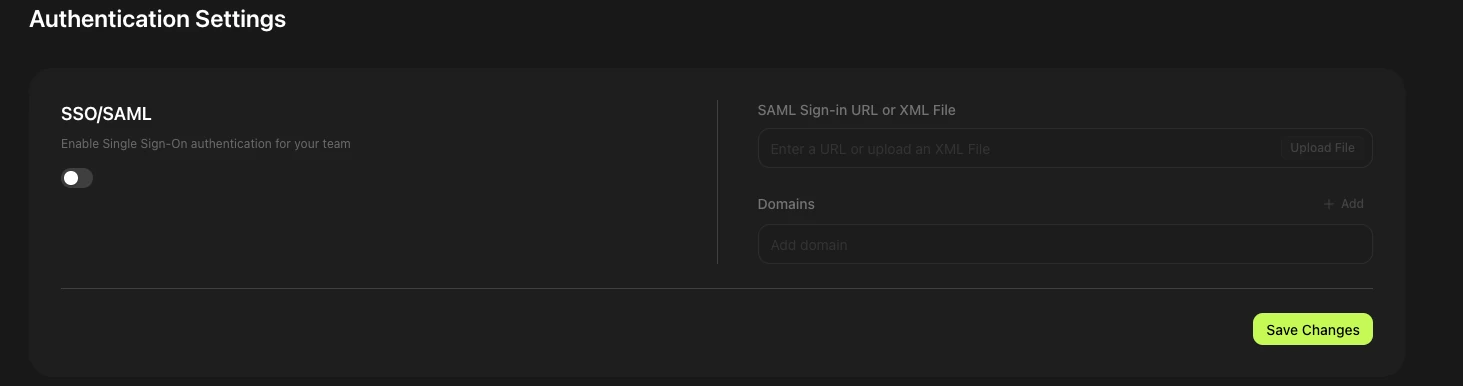
Habilita SSO/SAML
Introduce la información de inicio de sesión
Introduce una URL de inicio de sesión o sube un archivo XML. Esta información proviene de tu proveedor de identidad (IdP). Algunos IdP (como Okta) te proporcionan una URL, mientras que otros (como Google Workspace) proporcionan un archivo XML. Consulta la documentación de tu IdP para localizarla.
Añade dominios para SSO. Después de guardar los cambios, tus dominios se mostrarán como Unverified. Nota: los subdominios deben añadirse por separado.
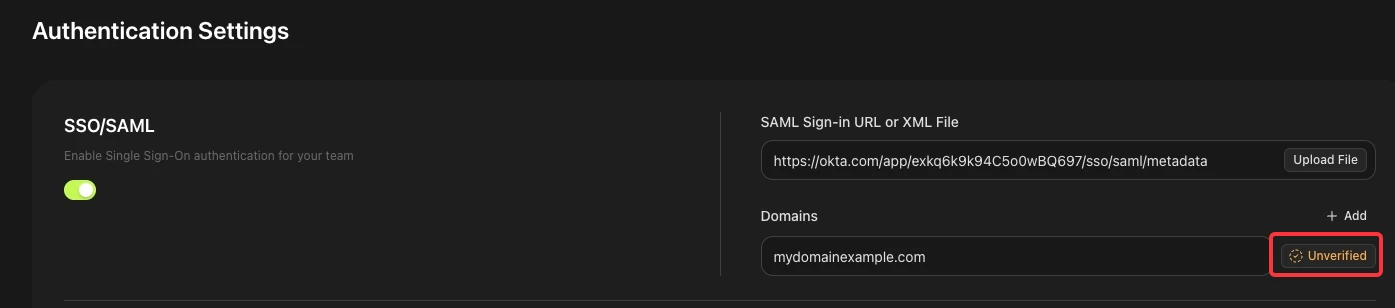
Obtén el código de verificación del dominio
Haz clic en el botón "Unverified" junto a un dominio. Aparecerá una ventana emergente con una cadena de texto. Deberás añadirla a tu DNS para confirmar la propiedad. Si no estás seguro de cómo hacerlo, pide ayuda a tu equipo de TI.
Completa la verificación
Una vez añadido el registro DNS, vuelve a la página Authentication Settings, haz clic de nuevo en "Unverified" y luego haz clic en "Verify." El dominio solo se puede verificar de uno en uno.
SSO habilitado correctamente
Si se verifica, el dominio se mostrará como "Verified". Todos los usuarios con correos electrónicos de ese dominio ahora iniciarán sesión en Meshy usando SSO.