
Aperçu
Les équipes de notre offre Enterprise peuvent choisir d'activer le SSO SAML pour gérer les connexions via un fournisseur d'identité. Nous prenons actuellement en charge la plupart des fournisseurs d'identité (Okta, OneLogin, Google Workspaces, Auth0, etc.).
Une fois le SAML/SSO activé et les domaines vérifiés, tous les membres de l'équipe devront se connecter via SSO par défaut, ce qui désactive tout autre type de méthode de connexion. Les sessions des utilisateurs ne seront pas déconnectées ni notifiées au moment de l'activation, mais lors de leur prochaine connexion, ils devront automatiquement utiliser le SAML pour retrouver l'accès.
Les membres peuvent se connecter via le site web de votre fournisseur d'identité ou automatiquement via Meshy. Le SSO ne peut être configuré que par les propriétaires ou les administrateurs de l'équipe.
Configuration de votre fournisseur d'identité
Vous devrez ajouter Meshy à votre fournisseur d'identité avant de vous connecter avec le SSO pour la première fois. Veuillez consulter la documentation de votre fournisseur d'identité pour obtenir des instructions spécifiques sur l'ajout de nouvelles applications.
Vous devrez peut-être fournir les informations ci-dessous. Les informations facultatives peuvent probablement rester vides si elles ne sont pas requises.
Protocole | SAML 2.0 |
URL d'authentification unique | |
URL du destinataire | |
URL de destination | |
Restriction d'audience | |
Format du Name ID | EmailAddress |
[Facultatif] Default Relay State |
[Facultatif] Déclarations d'attributs
Nom | Format | Valeur |
Basic | user.email | |
user_name | Basic | user.login |
first_name | Basic | user.firstName |
last_name | Basic | user.lastName |
Configuration dans Meshy
Pour configurer le SSO dans Meshy, vous devez être propriétaire ou administrateur d'une équipe entreprise.
Accédez à la page Paramètres de votre équipe
Trouvez la section Paramètres d'authentification en bas de la page
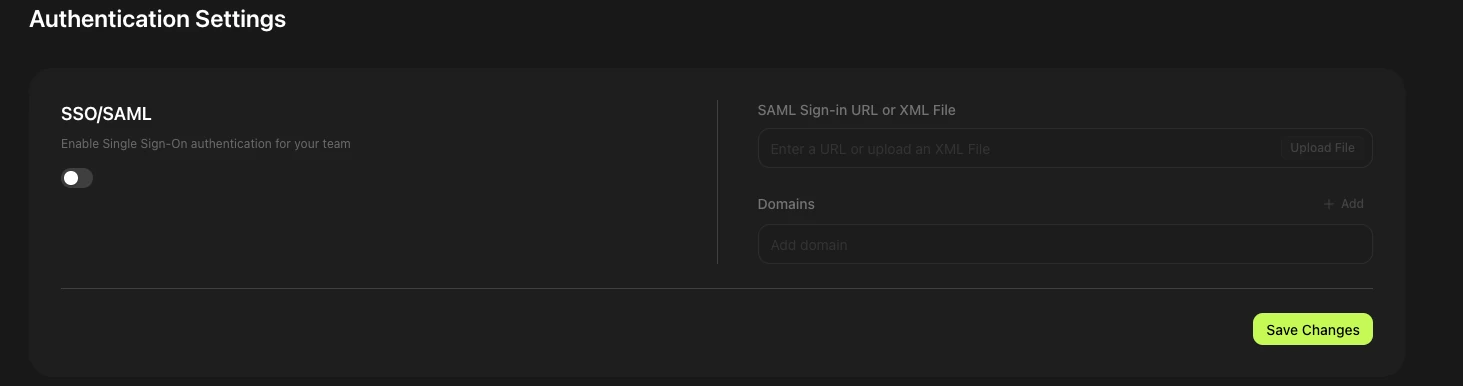
Activez SSO/SAML
Saisissez les informations de connexion
Saisissez une URL de connexion ou importez un fichier XML. Ces informations proviennent de votre fournisseur d'identité (IdP). Certains IdP (comme Okta) vous fournissent une URL, tandis que d'autres (comme Google Workspace) fournissent un fichier XML. Consultez la documentation de votre IdP pour trouver ces informations.
Ajoutez des domaines pour le SSO. Après avoir enregistré les modifications, vos domaines apparaîtront comme Non vérifiés. Remarque : les sous-domaines doivent être ajoutés séparément.
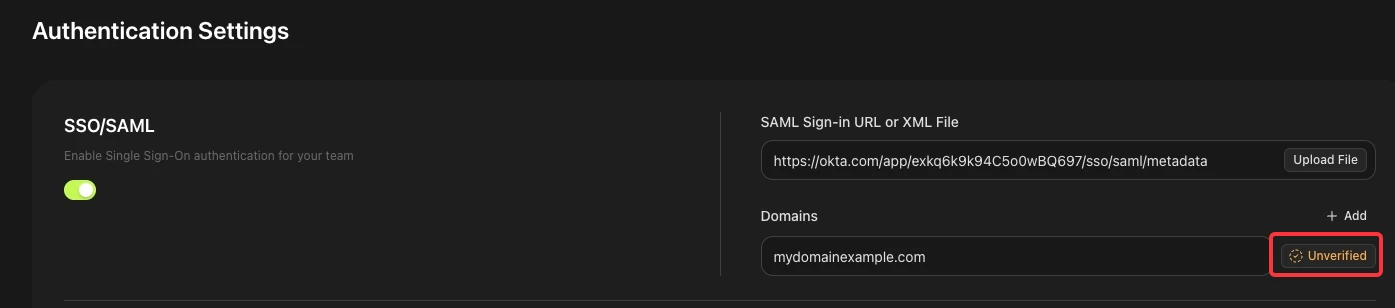
Obtenez le code de vérification du domaine
Cliquez sur le bouton « Non vérifié » à côté d'un domaine. Une fenêtre contextuelle affichera une chaîne de texte. Vous devrez l'ajouter à votre DNS pour confirmer la propriété. Si vous ne savez pas comment faire, demandez de l'aide à votre équipe informatique.
Terminez la vérification
Une fois l'enregistrement DNS ajouté, revenez à la page Paramètres d'authentification, cliquez à nouveau sur « Non vérifié », puis cliquez sur « Vérifier ». Les domaines ne peuvent être vérifiés qu'un à la fois.
SSO activé avec succès
Si la vérification réussit, le domaine apparaîtra comme « Vérifié ». Tous les utilisateurs dont l'adresse e-mail dépend de ce domaine se connecteront désormais à Meshy via le SSO.