
Gambaran Umum
Tim pada paket Enterprise kami dapat memilih untuk mengaktifkan SAML SSO untuk mengelola login melalui identity provider. Saat ini kami mendukung sebagian besar identity provider (Okta, OneLogin, Google Workspaces, Auth0, dll.).
Setelah SAML/SSO diaktifkan dan domain diverifikasi, semua anggota tim akan diwajibkan untuk login melalui SSO secara default, sehingga metode login lainnya dinonaktifkan. Sesi pengguna tidak akan otomatis keluar atau mendapat notifikasi saat fitur ini diaktifkan, tetapi saat mereka login berikutnya, mereka harus menggunakan SAML secara otomatis untuk mendapatkan kembali akses.
Anggota dapat login melalui situs web identity provider Anda atau secara otomatis melalui Meshy. SSO hanya dapat dikonfigurasi oleh pemilik tim atau admin.
Mengonfigurasi identity provider Anda
Anda perlu menambahkan Meshy ke dalam identity provider Anda sebelum login dengan SSO untuk pertama kali. Silakan lihat dokumentasi identity provider Anda untuk instruksi spesifik tentang cara menambahkan aplikasi baru.
Anda mungkin perlu memberikan informasi di bawah ini. Informasi opsional kemungkinan dapat dibiarkan kosong jika tidak diwajibkan.
Protokol | SAML 2.0 |
Single Sign On URL (Juga dikenal sebagai ACS URL atau Reply URL) | |
Recipient URL | |
Destination URL | |
Audience Restriction (Juga dikenal sebagai Entity ID) | |
Format Name ID | EmailAddress |
[Opsional] Default Relay State |
[Opsional] Attribute Statements
Nama | Format | Nilai |
Basic | user.email | |
user_name | Basic | user.login |
first_name | Basic | user.firstName |
last_name | Basic | user.lastName |
Konfigurasi di Meshy
Untuk mengonfigurasi SSO di Meshy, Anda harus menjadi pemilik atau admin tim Enterprise.
Buka halaman Team Settings Anda
Temukan bagian Authentication Settings di bagian bawah halaman
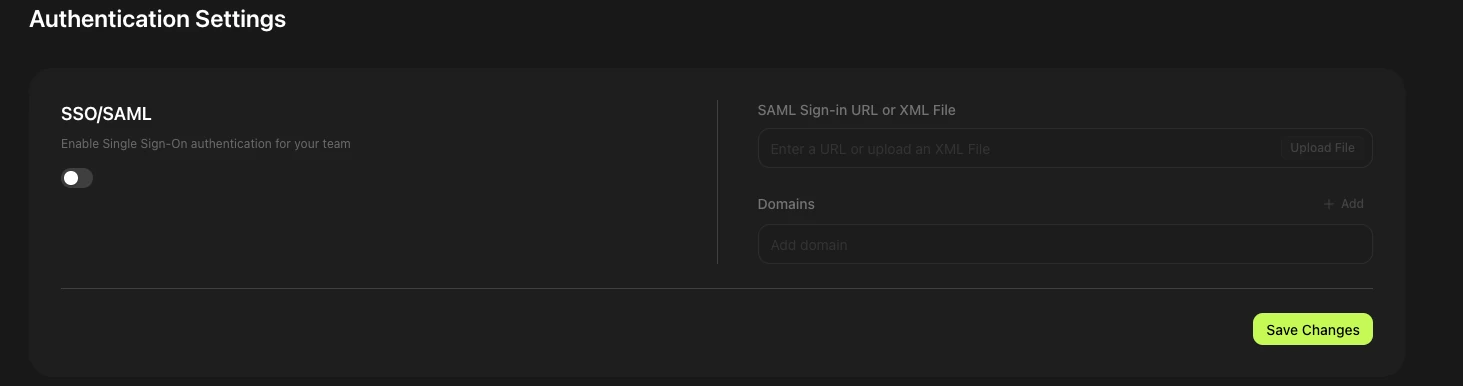
Aktifkan SSO/SAML
Masukkan Informasi Sign-in
Masukkan sign-in URL atau unggah file XML. Informasi ini berasal dari identity provider (IdP) Anda. Beberapa IdP (seperti Okta) memberikan URL, sementara yang lain (seperti Google Workspace) menyediakan file XML. Periksa dokumentasi IdP Anda untuk menemukannya.
Tambahkan Domain untuk SSO. Setelah menyimpan perubahan, domain Anda akan ditampilkan sebagai Unverified. Catatan: Subdomain harus ditambahkan secara terpisah.
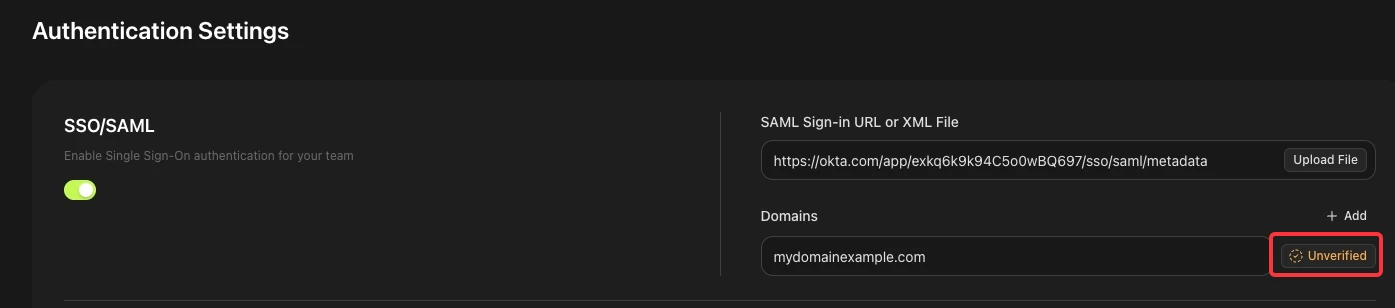
Dapatkan Kode Verifikasi Domain
Klik tombol "Unverified" di samping sebuah domain. Sebuah pop-up akan menampilkan string teks. Anda perlu menambahkannya ke DNS Anda untuk mengonfirmasi kepemilikan. Jika Anda tidak yakin caranya, mintalah bantuan tim IT Anda.
Selesaikan Verifikasi
Setelah catatan DNS ditambahkan, kembali ke halaman Authentication Settings, klik "Unverified" lagi, lalu klik "Verify." Domain hanya dapat diverifikasi satu per satu.
SSO berhasil diaktifkan
Jika terverifikasi, domain akan ditampilkan sebagai "Verified". Semua pengguna dengan email dari domain tersebut sekarang akan login ke Meshy menggunakan SSO.