
Panoramica
I team del nostro piano Enterprise possono scegliere di abilitare SAML SSO per gestire gli accessi tramite un identity provider. Attualmente supportiamo la maggior parte degli identity provider (Okta, OneLogin, Google Workspaces, Auth0, ecc.).
Una volta abilitato SAML/SSO e verificati i domini, tutti i membri del team dovranno effettuare l'accesso tramite SSO per impostazione predefinita, disabilitando così qualsiasi altro metodo di accesso. Le sessioni degli utenti non verranno disconnesse né riceveranno una notifica al momento dell'abilitazione, ma al prossimo accesso dovranno automaticamente utilizzare SAML per riguadagnare l'accesso.
I membri possono accedere tramite il sito web del vostro identity provider o automaticamente tramite Meshy. SSO può essere configurato solo dai proprietari o dagli amministratori del team.
Configurazione del tuo identity provider
Dovrai aggiungere Meshy al tuo identity provider prima di effettuare l'accesso con SSO per la prima volta. Consulta la documentazione del tuo identity provider per istruzioni specifiche su come aggiungere nuove applicazioni.
Potrebbe essere necessario fornire le seguenti informazioni. Le informazioni facoltative possono probabilmente essere lasciate in bianco se non richieste.
Protocollo | SAML 2.0 |
Single Sign On URL (Nota anche come ACS URL o Reply URL) | |
URL destinatario | |
URL di destinazione | |
Restrizione Audience (Nota anche come Entity ID) | |
Formato Name ID | EmailAddress |
[Facoltativo] Default Relay State |
[Facoltativo] Attribute Statements
Nome | Formato | Valore |
Basic | user.email | |
user_name | Basic | user.login |
first_name | Basic | user.firstName |
last_name | Basic | user.lastName |
Configurazione in Meshy
Per configurare SSO in Meshy, devi essere il proprietario o un amministratore di un team enterprise.
Vai alla pagina Impostazioni del team
Trova la sezione Impostazioni di autenticazione in fondo alla pagina
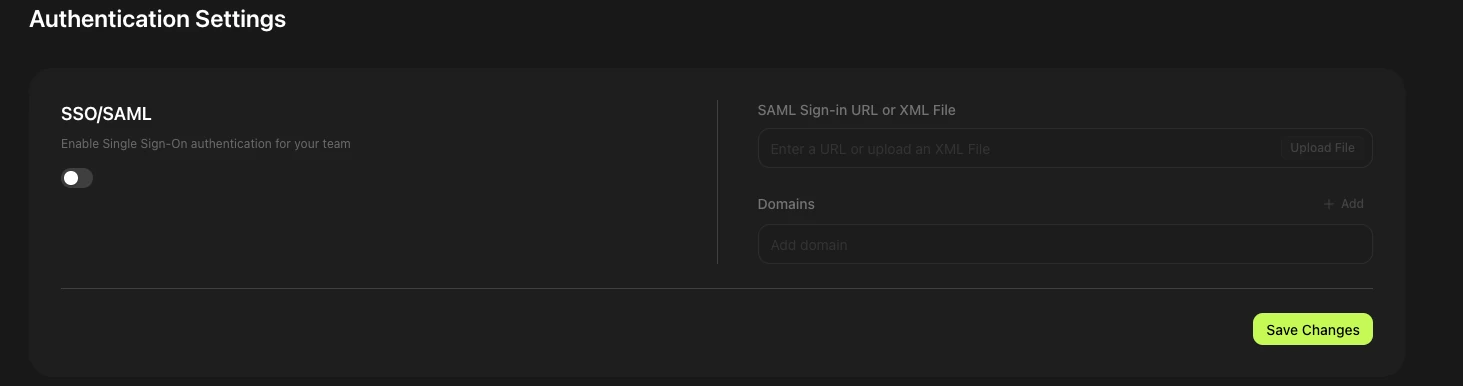
Abilita SSO/SAML
Inserisci le informazioni di accesso
Inserisci un URL di accesso oppure carica un file XML. Queste informazioni provengono dal tuo identity provider (IdP). Alcuni IdP (come Okta) forniscono un URL, mentre altri (come Google Workspace) forniscono un file XML. Consulta la documentazione del tuo IdP per trovarli.
Aggiungi i domini per SSO. Dopo aver salvato le modifiche, i tuoi domini verranno mostrati come Non verificati. Nota: i sottodomini devono essere aggiunti separatamente.
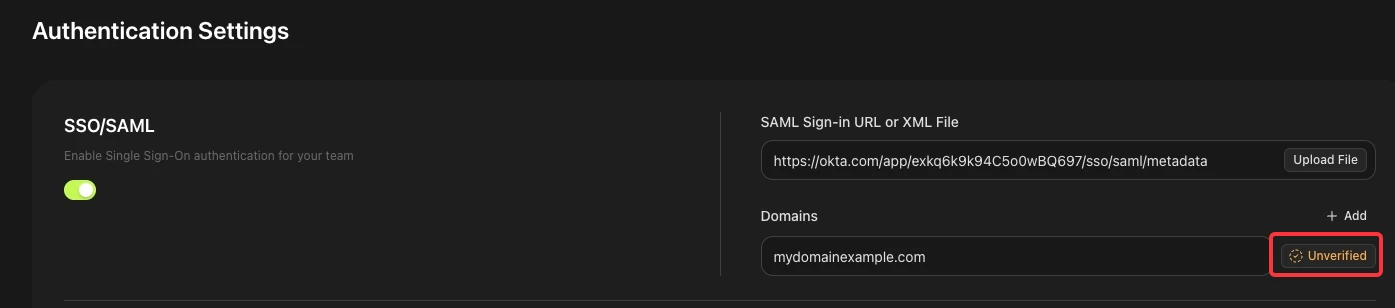
Ottieni il codice di verifica del dominio
Fai clic sul pulsante "Non verificato" accanto a un dominio. Comparirà un pop-up con una stringa di testo. Dovrai aggiungerla al tuo DNS per confermare la proprietà del dominio. Se non sai come fare, chiedi aiuto al tuo team IT.
Completa la verifica
Una volta aggiunto il record DNS, torna alla pagina Impostazioni di autenticazione, fai clic di nuovo su "Non verificato", quindi fai clic su "Verifica". Domini possono essere verificati solo uno alla volta.
SSO abilitato correttamente
Se verificato, il dominio verrà mostrato come "Verificato". Tutti gli utenti con email di quel dominio potranno ora accedere a Meshy utilizzando SSO.