
概要
エンタープライズプランをご利用のチームは、SAML SSOを有効にして、IdP(アイデンティティプロバイダー)経由でログインを管理することができます。現在、ほとんどのIdP(Okta、OneLogin、Google Workspaces、Auth0など)に対応しています。
SAML/SSOが有効になり、ドメインの認証が完了すると、デフォルトですべてのチームメンバーはSSO経由でのログインが必須となり、その他のログイン方法は無効になります。有効化の時点でユーザーのセッションがログアウトされたり通知が表示されたりすることはありませんが、次回サインインする際には、自動的にSAMLを使ってアクセスを回復する必要があります。
メンバーは、お使いのIdPのウェブサイト経由、またはMeshyから自動的にログインできます。SSOはチームのオーナーまたは管理者のみが設定できます。
IdPの設定
SSOで初めてログインする前に、お使いのIdPにMeshyを追加する必要があります。新しいアプリケーションの追加方法の具体的な手順については、お使いのIdPのドキュメントをご確認ください。
以下の情報の提供が必要になる場合があります。任意の情報は、必須でない限り空欄のままで構いません。
プロトコル | SAML 2.0 |
シングルサインオンURL (ACS URLまたはReply URLとも呼ばれます) | |
受信者URL(Recipient URL) | |
送信先URL(Destination URL) | |
オーディエンス制限 (Entity IDとも呼ばれます) | |
Name ID形式 | EmailAddress |
[任意] デフォルトのRelay State |
[任意] 属性ステートメント(Attribute Statements)
名前 | 形式 | 値 |
Basic | user.email | |
user_name | Basic | user.login |
first_name | Basic | user.firstName |
last_name | Basic | user.lastName |
Meshyでの設定
MeshyでSSOを設定するには、エンタープライズチームのオーナーまたは管理者である必要があります。
チーム設定(Team Settings)ページに移動します
ページ下部の認証設定(Authentication Settings)セクションを見つけます
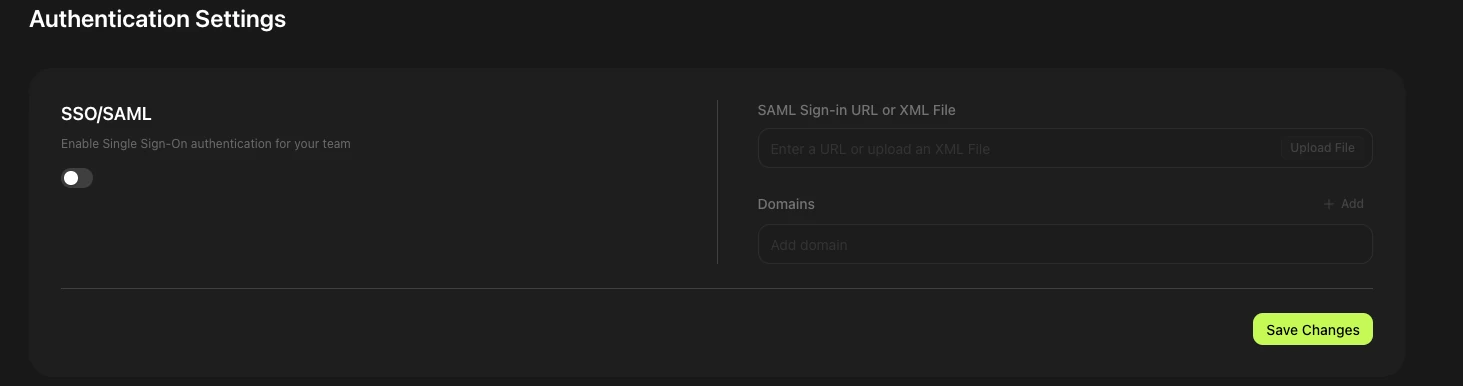
SSO/SAML を有効にします
サインイン情報を入力します
サインインURLを入力するか、XMLファイルをアップロードします。この情報はお使いのIdP(アイデンティティプロバイダー)から取得します。Oktaなど一部のIdPはURLを提供し、Google WorkspaceなどはXMLファイルを提供します。詳細はお使いのIdPのドキュメントをご確認ください。
SSO用のドメインを追加します。変更を保存すると、ドメインは「未認証(Unverified)」と表示されます。 注意:サブドメインは別途追加する必要があります。
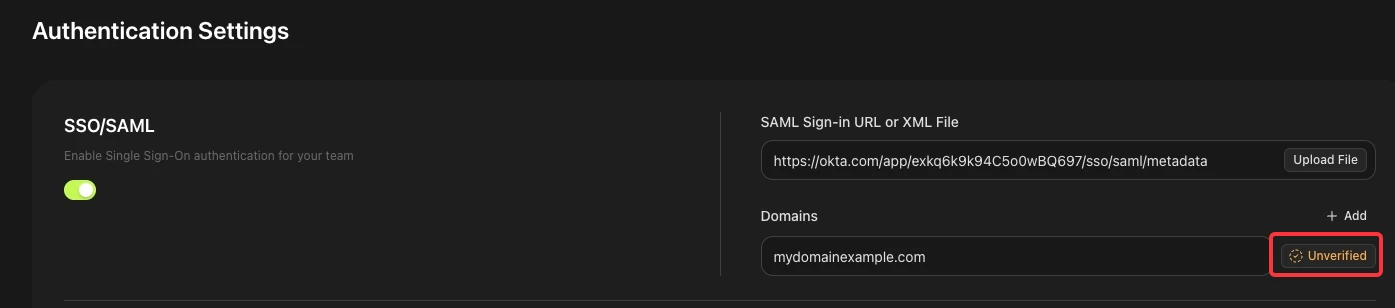
ドメイン認証コードを取得します
ドメインの横にある「未認証(Unverified)」ボタンをクリックします。ポップアップにテキスト文字列が表示されます。所有権を確認するには、これをDNSに追加する必要があります。方法がわからない場合は、ITチームにサポートを依頼してください。
認証を完了します
DNSレコードを追加したら、認証設定(Authentication Settings)ページに戻り、もう一度「未認証(Unverified)」をクリックしてから、「認証(Verify)」 をクリックします。ドメインの認証は一度に1つずつのみ行えます。
SSOが正常に有効化されました
認証されると、ドメインは「認証済み(Verified)」と表示されます。そのドメインのメールアドレスを持つすべてのユーザーは、SSOを使ってMeshyにログインするようになります。