
개요
Enterprise 등급 팀은 SAML SSO를 활성화하여 아이덴티티 프로바이더를 통해 로그인을 관리할 수 있습니다. 현재 대부분의 아이덴티티 프로바이더(Okta, OneLogin, Google Workspaces, Auth0 등)를 지원합니다.
SAML/SSO가 활성화되고 도메인이 인증되면, 기본적으로 모든 팀 멤버는 SSO를 통해 로그인해야 하며 다른 로그인 방식은 비활성화됩니다. 활성화 시점에 사용자 세션이 로그아웃되거나 알림이 전송되지는 않지만, 다음 로그인 시 자동으로 SAML을 사용하여 다시 접근해야 합니다.
멤버는 아이덴티티 프로바이더의 웹사이트를 통해 또는 Meshy를 통해 자동으로 로그인할 수 있습니다. SSO는 팀 소유자 또는 관리자만 구성할 수 있습니다.
아이덴티티 프로바이더 구성
SSO로 처음 로그인하기 전에 아이덴티티 프로바이더에 Meshy를 추가해야 합니다. 새 애플리케이션 추가 방법에 대한 자세한 지침은 아이덴티티 프로바이더의 문서를 참조하시기 바랍니다.
아래 정보를 제공해야 할 수 있습니다. 선택 사항인 정보는 필요하지 않은 경우 비워 두어도 됩니다.
프로토콜 | SAML 2.0 |
Single Sign On URL (ACS URL 또는 Reply URL로도 알려짐) | |
수신자 URL | |
대상 URL | |
오디언스 제한 (Entity ID로도 알려짐) | |
Name ID 형식 | EmailAddress |
[선택 사항] 기본 Relay State |
[선택 사항] 속성 문(Attribute Statements)
이름 | 형식 | 값 |
Basic | user.email | |
user_name | Basic | user.login |
first_name | Basic | user.firstName |
last_name | Basic | user.lastName |
Meshy에서의 구성
Meshy에서 SSO를 구성하려면 엔터프라이즈 팀의 소유자 또는 관리자여야 합니다.
팀 설정(Team Settings) 페이지로 이동합니다
페이지 하단의 인증 설정(Authentication Settings) 섹션을 찾습니다
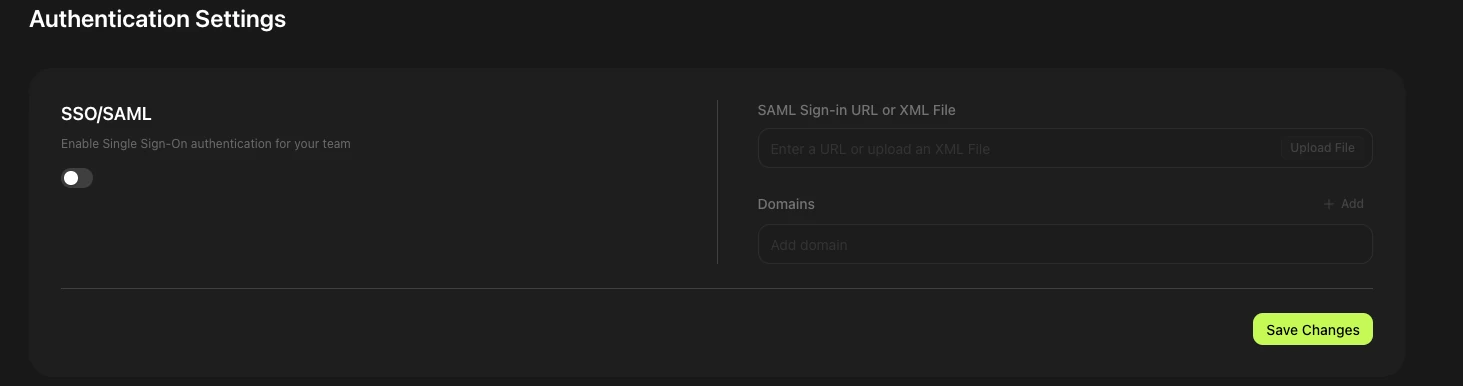
SSO/SAML을 활성화합니다
로그인 정보를 입력합니다
로그인 URL(sign-in URL)을 입력하거나 XML 파일을 업로드합니다. 이 정보는 아이덴티티 프로바이더(IdP)에서 제공됩니다. 일부 IdP(예: Okta)는 URL을 제공하고, 다른 IdP(예: Google Workspace)는 XML 파일을 제공합니다. IdP의 문서를 확인하여 해당 정보를 찾으시기 바랍니다.
SSO용 도메인을 추가합니다. 변경 사항을 저장하면 도메인이 Unverified(미인증) 상태로 표시됩니다. 참고: 서브도메인은 별도로 추가해야 합니다.
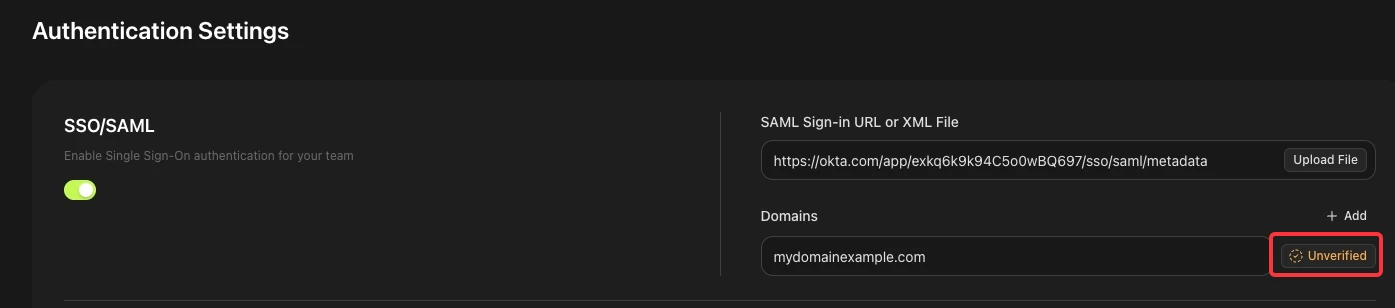
도메인 인증 코드를 받습니다
도메인 옆의 "Unverified" 버튼을 클릭합니다. 팝업에 텍스트 문자열이 표시됩니다. 소유권을 확인하려면 이 문자열을 DNS에 추가해야 합니다. 방법을 잘 모르겠다면 IT 팀에 도움을 요청하시기 바랍니다.
인증을 완료합니다
DNS 레코드가 추가되면 인증 설정(Authentication Settings) 페이지로 돌아가서 "Unverified"를 다시 클릭한 다음 "Verify(인증)"를 클릭합니다. 도메인은 한 번에 하나씩만 인증할 수 있습니다.
SSO가 성공적으로 활성화되었습니다
인증이 완료되면 도메인이 "Verified(인증됨)"로 표시됩니다. 이제 해당 도메인의 이메일을 사용하는 모든 사용자는 SSO를 통해 Meshy에 로그인하게 됩니다.