
Overview
Pasukan pada gred Enterprise kami boleh memilih untuk mengaktifkan SAML SSO untuk menguruskan log masuk melalui penyedia identiti. Kami kini menyokong kebanyakan penyedia identiti (Okta, OneLogin, Google Workspaces, Auth0, dll.).
Setelah SAML/SSO diaktifkan dan domain disahkan, semua ahli pasukan akan diwajibkan untuk log masuk melalui SSO secara lalai, dengan itu melumpuhkan sebarang kaedah log masuk lain. Sesi pengguna tidak akan dilog keluar atau dimaklumkan pada masa pengaktifan, tetapi apabila mereka log masuk seterusnya, mereka perlu menggunakan SAML secara automatik untuk mendapatkan semula akses.
Ahli boleh log masuk melalui laman web penyedia identiti anda atau secara automatik melalui Meshy. SSO hanya boleh dikonfigurasikan oleh pemilik atau admin pasukan.
Configuring your identity provider
Anda perlu menambah Meshy ke dalam penyedia identiti anda sebelum log masuk dengan SSO buat kali pertama. Sila rujuk dokumentasi penyedia identiti anda untuk arahan khusus tentang cara menambah aplikasi baharu.
Anda mungkin perlu memberikan maklumat di bawah. Maklumat pilihan mungkin boleh dibiarkan kosong jika tidak diperlukan.
Protocol | SAML 2.0 |
Single Sign On URL (Juga dikenali sebagai ACS URL atau Reply URL) | |
Recipient URL | |
Destination URL | |
Audience Restriction (Juga dikenali sebagai Entity ID) | |
Format Name ID | EmailAddress |
[Optional] Default Relay State |
[Optional] Attribute Statements
Name | Format | Value |
Basic | user.email | |
user_name | Basic | user.login |
first_name | Basic | user.firstName |
last_name | Basic | user.lastName |
Configuration in Meshy
Untuk mengkonfigurasikan SSO dalam Meshy, anda mestilah pemilik atau admin pasukan enterprise.
Pergi ke halaman Team Settings anda
Cari bahagian Authentication Settings di bahagian bawah halaman
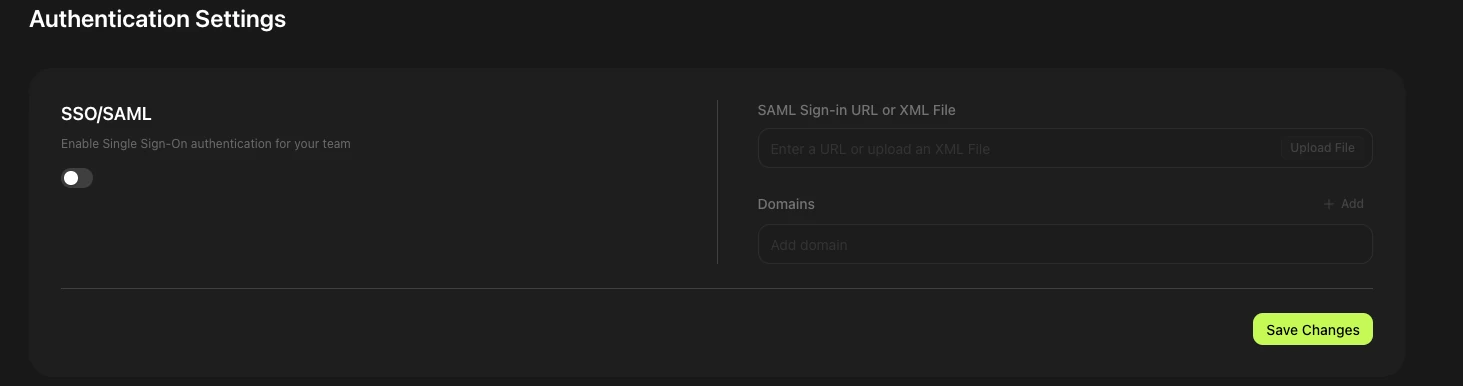
Aktifkan SSO/SAML
Masukkan Maklumat Log Masuk
Masukkan sama ada sign-in URL atau muat naik fail XML. Maklumat ini datang daripada penyedia identiti anda (IdP). Sesetengah IdP (seperti Okta) memberikan anda URL, manakala yang lain (seperti Google Workspace) menyediakan fail XML. Semak dokumentasi IdP anda untuk mencarinya.
Tambah Domain untuk SSO. Selepas menyimpan perubahan, domain anda akan dipaparkan sebagai Unverified. Nota: Subdomain mesti ditambah secara berasingan.
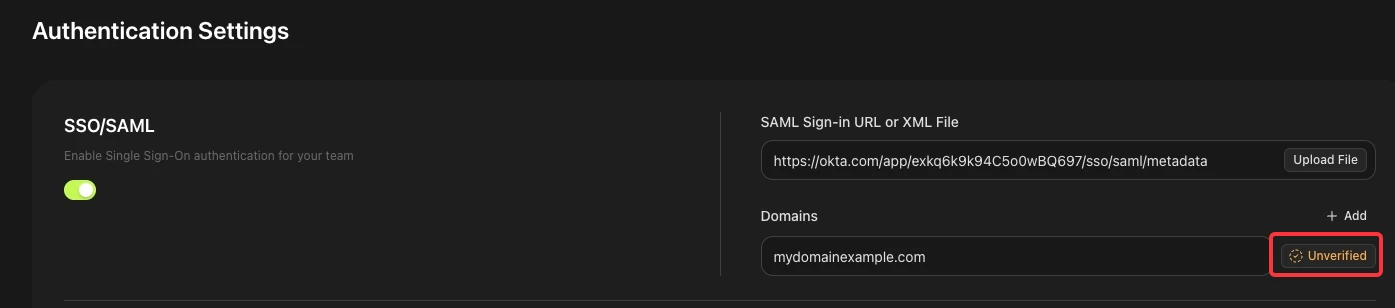
Dapatkan Kod Pengesahan Domain
Klik butang "Unverified" di sebelah domain. Pop-up akan memaparkan rentetan teks. Anda perlu menambah ini ke DNS anda untuk mengesahkan pemilikan. Jika anda tidak pasti caranya, mintalah bantuan pasukan IT anda.
Lengkapkan Pengesahan
Setelah rekod DNS ditambah, kembali ke halaman Authentication Settings, klik "Unverified" sekali lagi, kemudian klik "Verify." Domain hanya boleh disahkan satu pada satu masa.
SSO berjaya diaktifkan
Jika disahkan, domain akan dipaparkan sebagai "Verified". Semua pengguna dengan e-mel daripada domain tersebut kini akan log masuk ke Meshy menggunakan SSO.