
Overzicht
Teams op ons Enterprise-tarief kunnen ervoor kiezen om SAML SSO in te schakelen om aanmeldingen te beheren via een identity provider. We ondersteunen momenteel de meeste identity providers (Okta, OneLogin, Google Workspaces, Auth0, etc.).
Zodra SAML/SSO is ingeschakeld en domeinen zijn geverifieerd, moeten alle teamleden standaard inloggen via SSO, waardoor alle andere aanmeldmethoden worden uitgeschakeld. Gebruikerssessies worden niet uitgelogd en gebruikers krijgen geen melding op het moment van inschakelen, maar de volgende keer dat ze inloggen moeten ze automatisch SAML gebruiken om weer toegang te krijgen.
Leden kunnen inloggen via de website van je identity provider of automatisch via Meshy. SSO kan alleen worden geconfigureerd door teameigenaren of admins.
Je identity provider configureren
Je moet Meshy toevoegen aan je identity provider voordat je voor de eerste keer met SSO inlogt. Raadpleeg de documentatie van je identity provider voor specifieke instructies over het toevoegen van nieuwe applicaties.
Mogelijk moet je de onderstaande informatie opgeven. Optionele informatie kun je waarschijnlijk leeglaten als dit niet vereist is.
Protocol | SAML 2.0 |
Single Sign On URL (Ook bekend als ACS URL of Reply URL) | |
Recipient URL | |
Destination URL | |
Audience Restriction (Ook bekend als Entity ID) | |
Name ID-formaat | EmailAddress |
[Optioneel] Default Relay State |
[Optioneel] Attribute Statements
Naam | Formaat | Waarde |
Basic | user.email | |
user_name | Basic | user.login |
first_name | Basic | user.firstName |
last_name | Basic | user.lastName |
Configuratie in Meshy
Om SSO in Meshy te configureren, moet je eigenaar of admin zijn van een enterprise-team.
Ga naar je Teaminstellingen-pagina
Zoek het gedeelte Authenticatie-instellingen onderaan de pagina
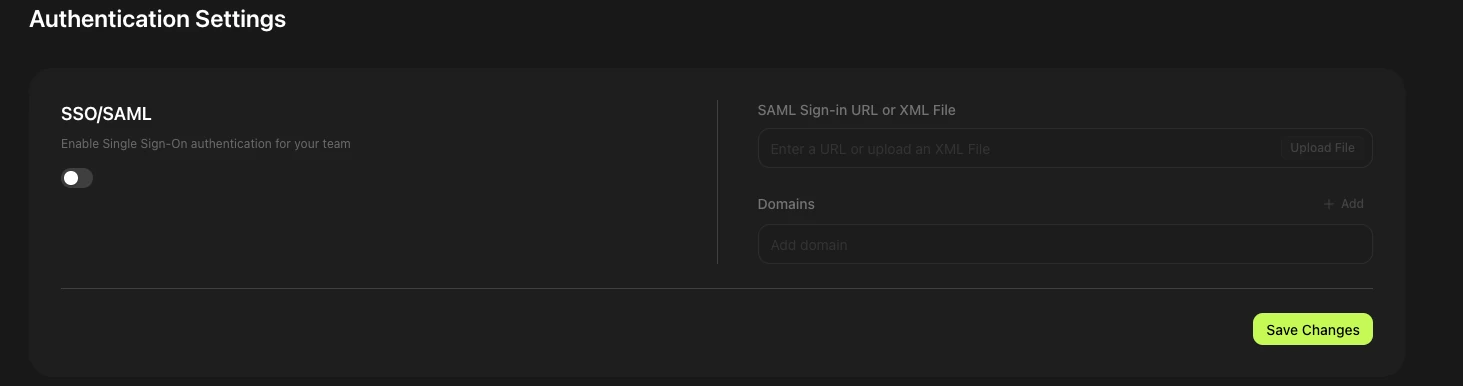
Schakel SSO/SAML in
Voer aanmeldgegevens in
Voer een sign-in URL in of upload een XML-bestand. Deze informatie komt van je identity provider (IdP). Sommige IdP's (zoals Okta) geven je een URL, terwijl andere (zoals Google Workspace) een XML-bestand leveren. Raadpleeg de documentatie van je IdP om dit te vinden.
Voeg domeinen toe voor SSO. Na het opslaan van de wijzigingen worden je domeinen weergegeven als Unverified. Let op: subdomeinen moeten apart worden toegevoegd.
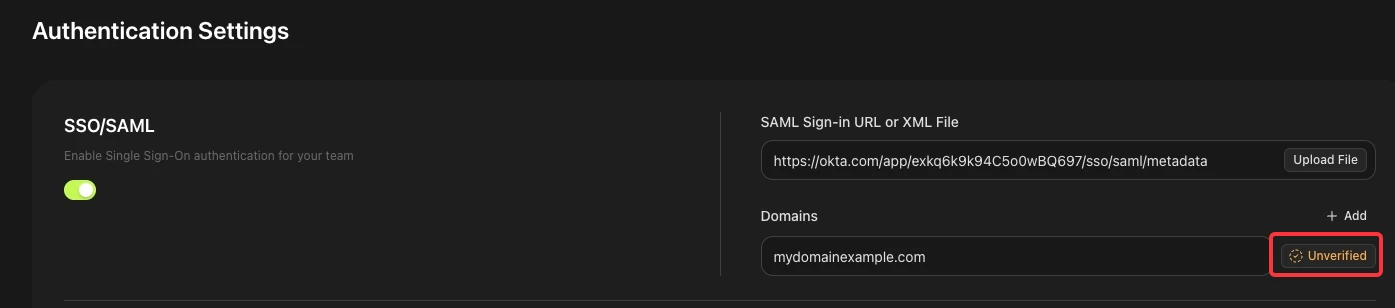
Verkrijg de domeinverificatiecode
Klik op de knop "Unverified" naast een domein. In een pop-up wordt een tekstreeks weergegeven. Je moet deze toevoegen aan je DNS om het eigendom te bevestigen. Als je niet weet hoe dit moet, vraag dan je IT-team om hulp.
Voltooi de verificatie
Zodra het DNS-record is toegevoegd, ga je terug naar de pagina Authenticatie-instellingen, klik je opnieuw op "Unverified" en klik je vervolgens op "Verify." Domeinen kunnen slechts één tegelijk worden geverifieerd.
SSO succesvol ingeschakeld
Als het domein is geverifieerd, wordt het weergegeven als "Verified". Alle gebruikers met e-mailadressen van dat domein loggen nu in op Meshy via SSO.