
Przegląd
Zespoły w planie Enterprise mogą włączyć SAML SSO, aby zarządzać logowaniem przez dostawcę tożsamości. Obecnie wspieramy większość dostawców tożsamości (Okta, OneLogin, Google Workspaces, Auth0 itd.).
Po włączeniu SAML/SSO i zweryfikowaniu domen wszyscy członkowie zespołu będą domyślnie zobowiązani do logowania się przez SSO, co wyłączy wszelkie inne metody logowania. Sesje użytkowników nie zostaną wylogowane ani powiadomione w momencie włączenia, ale przy następnym logowaniu będą musieli automatycznie użyć SAML, aby odzyskać dostęp.
Członkowie mogą logować się za pośrednictwem strony dostawcy tożsamości lub automatycznie przez Meshy. SSO może być skonfigurowane wyłącznie przez właścicieli lub administratorów zespołu.
Konfiguracja dostawcy tożsamości
Aby móc zalogować się przez SSO po raz pierwszy, musisz najpierw dodać Meshy do swojego dostawcy tożsamości. Szczegółowe instrukcje dotyczące dodawania nowych aplikacji znajdziesz w dokumentacji swojego dostawcy tożsamości.
Może być konieczne podanie poniższych informacji. Opcjonalne informacje można prawdopodobnie pozostawić puste, jeśli nie są wymagane.
Protokół | SAML 2.0 |
Adres URL logowania jednokrotnego (znany również jako ACS URL lub Reply URL) | |
Adres URL odbiorcy | |
Adres URL miejsca docelowego | |
Ograniczenie odbiorców (znane również jako Entity ID) | |
Format identyfikatora nazwy (Name ID) | EmailAddress |
[Opcjonalnie] Domyślny stan przekazywania (Relay State) |
[Opcjonalnie] Deklaracje atrybutów
Nazwa | Format | Wartość |
Basic | user.email | |
user_name | Basic | user.login |
first_name | Basic | user.firstName |
last_name | Basic | user.lastName |
Konfiguracja w Meshy
Aby skonfigurować SSO w Meshy, musisz być właścicielem lub administratorem zespołu Enterprise.
Przejdź do strony ustawień zespołu (Team Settings)
Znajdź sekcję Ustawienia uwierzytelniania (Authentication Settings) na dole strony
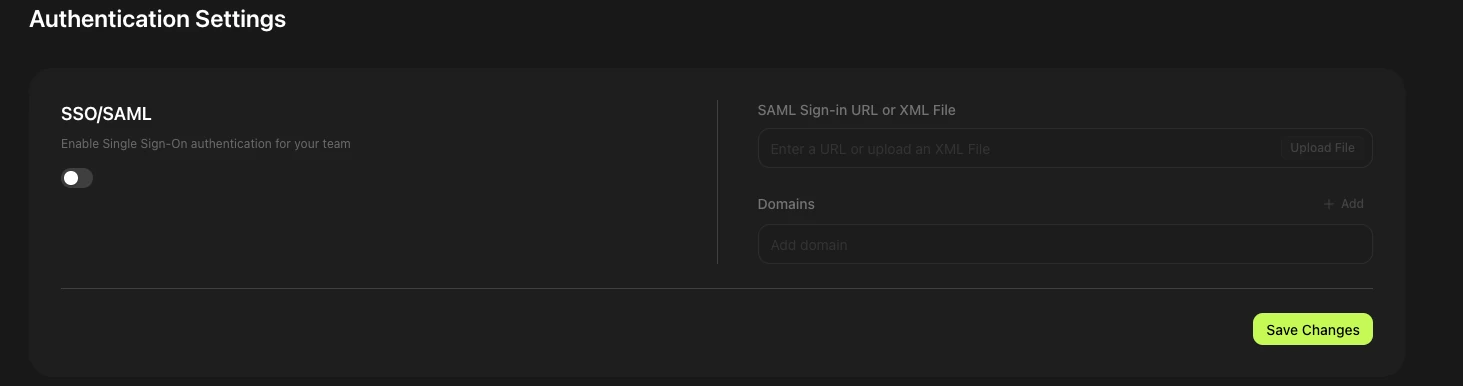
Włącz SSO/SAML
Wprowadź informacje logowania
Wprowadź adres URL logowania albo prześlij plik XML. Te informacje pochodzą od Twojego dostawcy tożsamości (IdP). Niektórzy dostawcy IdP (np. Okta) podają adres URL, a inni (np. Google Workspace) plik XML. Sprawdź w dokumentacji swojego IdP, gdzie je znaleźć.
Dodaj domeny dla SSO. Po zapisaniu zmian Twoje domeny będą miały status Unverified (Niezweryfikowana). Uwaga: Subdomeny należy dodawać osobno.
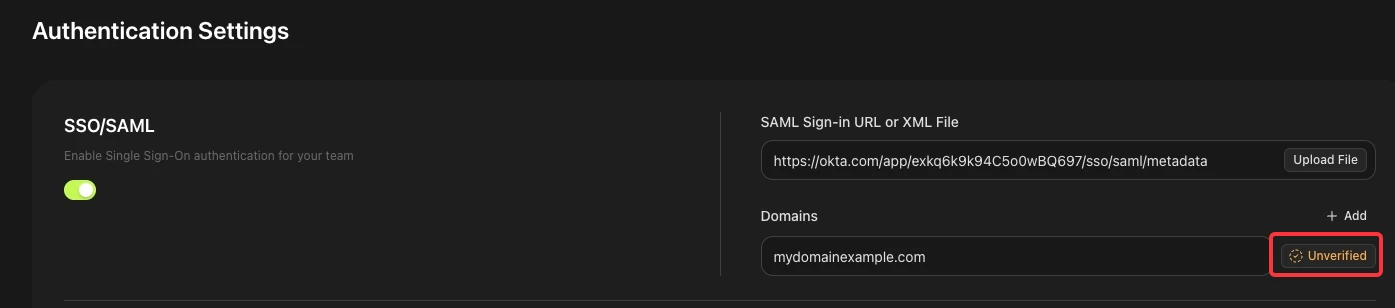
Pobierz kod weryfikacyjny domeny
Kliknij przycisk „Unverified” obok domeny. W okienku wyskakującym pojawi się ciąg tekstowy. Musisz dodać go do swoich DNS, aby potwierdzić własność domeny. Jeśli nie wiesz jak, poproś o pomoc swój zespół IT.
Zakończ weryfikację
Po dodaniu rekordu DNS wróć na stronę Authentication Settings, ponownie kliknij „Unverified”, a następnie kliknij „Verify”. Domeny można weryfikować tylko pojedynczo.
SSO włączone pomyślnie
Po weryfikacji domena będzie miała status „Verified”. Wszyscy użytkownicy z adresami e-mail w tej domenie będą teraz logować się do Meshy za pomocą SSO.