
Visão geral
As equipas no nosso nível Enterprise podem optar por ativar o SAML SSO para gerir os inícios de sessão através de um fornecedor de identidade. Atualmente, suportamos a maioria dos fornecedores de identidade (Okta, OneLogin, Google Workspaces, Auth0, etc.).
Depois de o SAML/SSO ser ativado e os domínios verificados, todos os membros da equipa terão de iniciar sessão via SSO por predefinição, desativando assim qualquer outro tipo de método de início de sessão. As sessões dos utilizadores não serão terminadas nem os utilizadores notificados no momento da ativação, mas na próxima vez que iniciarem sessão terão automaticamente de usar o SAML para recuperar o acesso.
Os membros podem iniciar sessão através do site do fornecedor de identidade ou automaticamente através da Meshy. O SSO só pode ser configurado por proprietários ou administradores da equipa.
Configurar o seu fornecedor de identidade
Terá de adicionar a Meshy ao seu fornecedor de identidade antes de iniciar sessão com SSO pela primeira vez. Consulte a documentação do seu fornecedor de identidade para obter instruções específicas sobre como adicionar novas aplicações.
Poderá ter de fornecer as informações abaixo. As informações opcionais provavelmente podem ficar em branco, se não forem obrigatórias.
Protocolo | SAML 2.0 |
Single Sign On URL (Também conhecida como ACS URL ou Reply URL) | |
URL do Destinatário | |
URL de Destino | |
Restrição de Audiência (Também conhecido como Entity ID) | |
Formato do Name ID | EmailAddress |
[Opcional] Default Relay State |
[Opcional] Instruções de Atributos
Nome | Formato | Valor |
Basic | user.email | |
user_name | Basic | user.login |
first_name | Basic | user.firstName |
last_name | Basic | user.lastName |
Configuração na Meshy
Para configurar o SSO na Meshy, tem de ser proprietário ou administrador de uma equipa enterprise.
Aceda à sua página de Definições da Equipa
Encontre a secção Definições de Autenticação na parte inferior da página
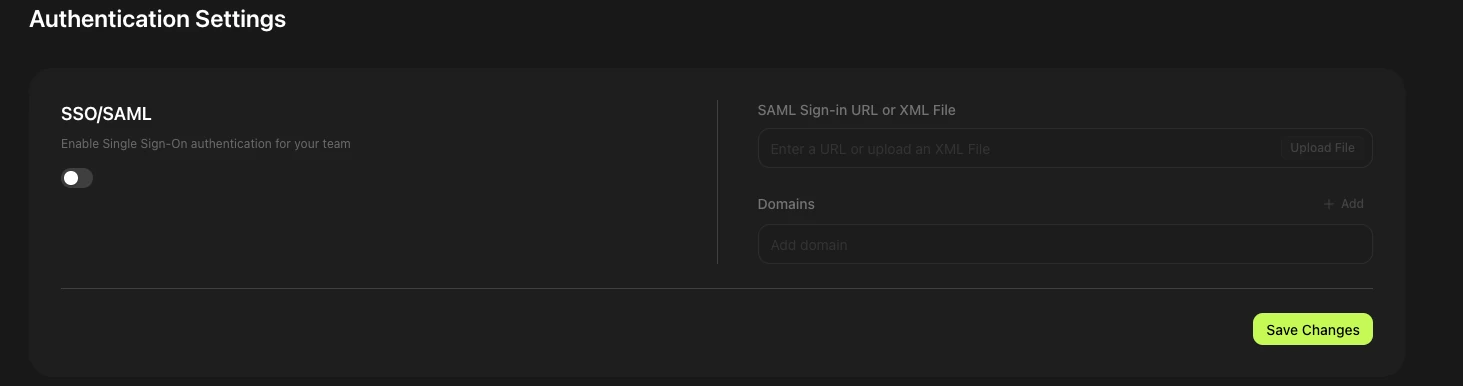
Ative o SSO/SAML
Introduza as Informações de Início de Sessão
Introduza um URL de início de sessão ou carregue um ficheiro XML. Estas informações provêm do seu fornecedor de identidade (IdP). Alguns IdPs (como o Okta) fornecem um URL, enquanto outros (como o Google Workspace) fornecem um ficheiro XML. Consulte a documentação do seu IdP para localizar esta informação.
Adicione Domínios para SSO. Após guardar as alterações, os seus domínios aparecerão como Unverified (Não Verificado). Nota: Os subdomínios têm de ser adicionados separadamente.
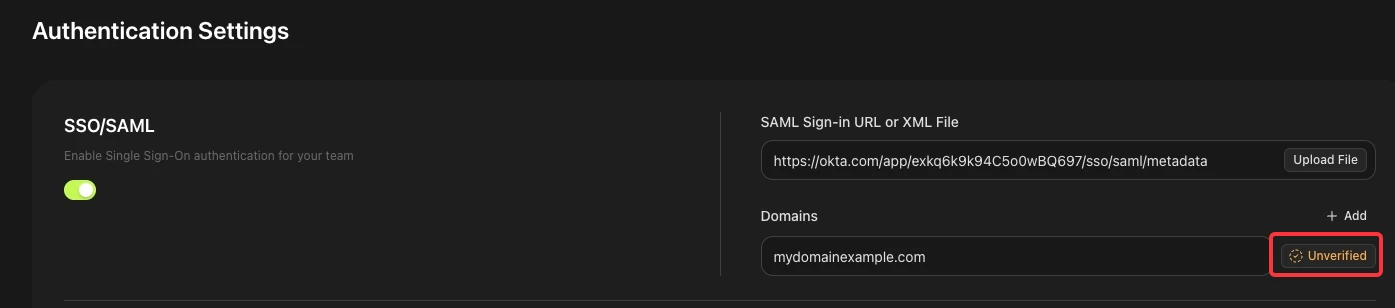
Obtenha o Código de Verificação de Domínio
Clique no botão "Unverified" junto a um domínio. Será exibida uma janela pop-up com uma cadeia de texto. Terá de adicionar isto ao seu DNS para confirmar a propriedade. Se não tiver a certeza de como o fazer, peça ajuda à sua equipa de TI.
Conclua a Verificação
Depois de o registo DNS ser adicionado, regresse à página Definições de Autenticação, clique novamente em "Unverified" e, em seguida, clique em "Verify." Domínios só podem ser verificados um de cada vez.
SSO ativado com sucesso
Se verificado, o domínio aparecerá como "Verified". Todos os utilizadores com e-mails desse domínio passarão a iniciar sessão na Meshy usando o SSO.