
Обзор
Команды на тарифе Enterprise могут включить SAML SSO для управления входом через провайдера идентификации. В настоящее время мы поддерживаем большинство провайдеров идентификации (Okta, OneLogin, Google Workspaces, Auth0 и т. д.).
После включения SAML/SSO и верификации доменов всем участникам команды по умолчанию потребуется входить через SSO, что отключит любые другие способы входа. Сессии пользователей не будут завершены, и пользователи не получат уведомлений в момент включения, но при следующем входе им автоматически придётся использовать SAML для восстановления доступа.
Участники могут входить через сайт вашего провайдера идентификации или автоматически через Meshy. Настраивать SSO могут только владельцы или администраторы команды.
Настройка вашего провайдера идентификации
Перед первым входом через SSO вам потребуется добавить Meshy в вашего провайдера идентификации. Пожалуйста, обратитесь к документации вашего провайдера идентификации за инструкциями по добавлению новых приложений.
Вам может потребоваться указать следующую информацию. Необязательные данные, скорее всего, можно оставить пустыми, если они не требуются.
Протокол | SAML 2.0 |
URL единого входа (также известен как ACS URL или Reply URL) | |
URL получателя | |
URL назначения | |
Ограничение аудитории (также известно как Entity ID) | |
Формат Name ID | EmailAddress |
[Необязательно] Default Relay State |
[Необязательно] Утверждения атрибутов
Имя | Формат | Значение |
Basic | user.email | |
user_name | Basic | user.login |
first_name | Basic | user.firstName |
last_name | Basic | user.lastName |
Настройка в Meshy
Для настройки SSO в Meshy вы должны быть владельцем или администратором команды Enterprise.
Перейдите на страницу настроек команды (Team Settings)
Найдите раздел настроек аутентификации (Authentication Settings) в нижней части страницы
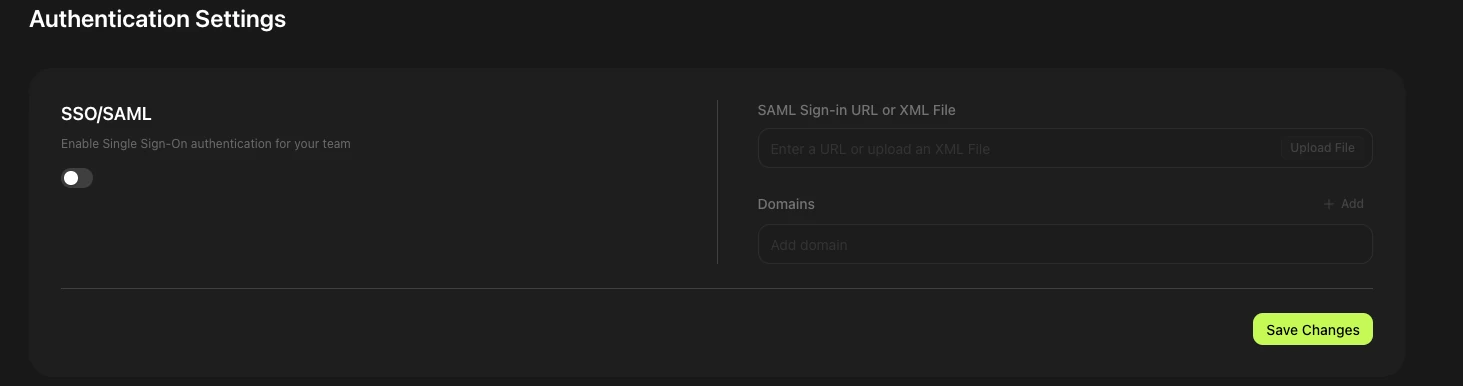
Включите SSO/SAML
Введите данные для входа
Введите либо URL для входа, либо загрузите XML-файл. Эта информация берётся у вашего провайдера идентификации (IdP). Некоторые IdP (например, Okta) предоставляют URL, а другие (например, Google Workspace) — XML-файл. Обратитесь к документации вашего IdP, чтобы найти эти данные.
Добавьте домены для SSO. После сохранения изменений ваши домены будут отображаться как «Непроверенные». Примечание: Поддомены необходимо добавлять отдельно.
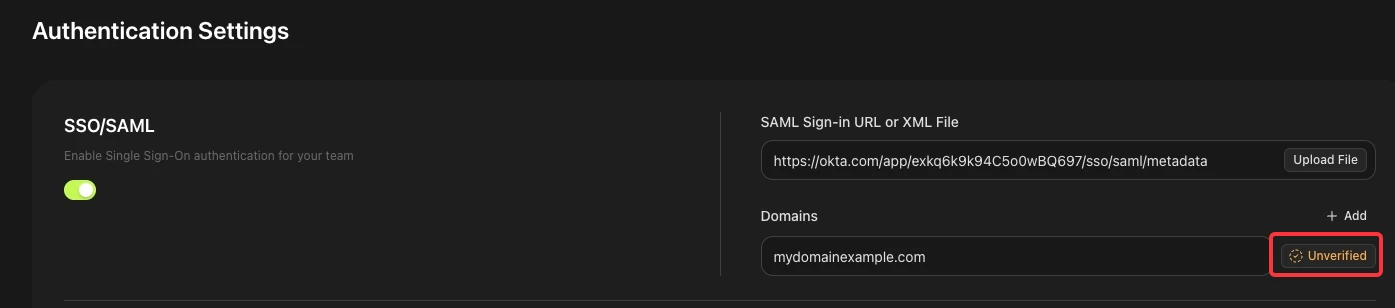
Получите код верификации домена
Нажмите кнопку «Непроверенный» рядом с доменом. Во всплывающем окне появится текстовая строка. Её нужно добавить в ваш DNS, чтобы подтвердить владение доменом. Если вы не знаете, как это сделать, обратитесь за помощью в вашу IT-команду.
Завершите верификацию
После добавления DNS-записи вернитесь на страницу Authentication Settings, снова нажмите «Непроверенный», а затем нажмите «Проверить». Домены можно проверять только по одному за раз.
SSO успешно включён
Если верификация пройдена, домен будет отображаться как «Проверенный». Теперь все пользователи с email на этом домене будут входить в Meshy через SSO.