
Огляд
Команди на нашому тарифі Enterprise можуть увімкнути SAML SSO, щоб керувати входом через постачальника ідентичності. Наразі ми підтримуємо більшість постачальників ідентичності (Okta, OneLogin, Google Workspaces, Auth0 тощо).
Після увімкнення SAML/SSO та верифікації доменів усі члени команди за замовчуванням зобов'язані входити через SSO, тож усі інші способи входу буде вимкнено. Сеанси користувачів не буде завершено, а користувачів не буде повідомлено в момент увімкнення, але під час наступного входу їм автоматично доведеться використати SAML, щоб відновити доступ.
Члени команди можуть входити через вебсайт вашого постачальника ідентичності або автоматично через Meshy. Налаштувати SSO можуть лише власники або адміністратори команди.
Налаштування постачальника ідентичності
Перед першим входом через SSO вам потрібно додати Meshy до свого постачальника ідентичності. Зверніться до документації вашого постачальника ідентичності, щоб отримати конкретні інструкції щодо додавання нових застосунків.
Можливо, вам знадобиться надати наведену нижче інформацію. Необов'язкову інформацію, ймовірно, можна залишити порожньою, якщо вона не є обов'язковою.
Протокол | SAML 2.0 |
URL єдиного входу (Також відомий як ACS URL або Reply URL) | |
URL отримувача | |
URL призначення | |
Обмеження аудиторії (Також відоме як Entity ID) | |
Формат Name ID | EmailAddress |
[Необов'язково] Default Relay State |
[Необов'язково] Attribute Statements
Назва | Формат | Значення |
Basic | user.email | |
user_name | Basic | user.login |
first_name | Basic | user.firstName |
last_name | Basic | user.lastName |
Налаштування в Meshy
Щоб налаштувати SSO в Meshy, ви повинні бути власником або адміністратором команди Enterprise.
Перейдіть на сторінку налаштувань команди (Team Settings)
Знайдіть розділ налаштувань автентифікації (Authentication Settings) в нижній частині сторінки
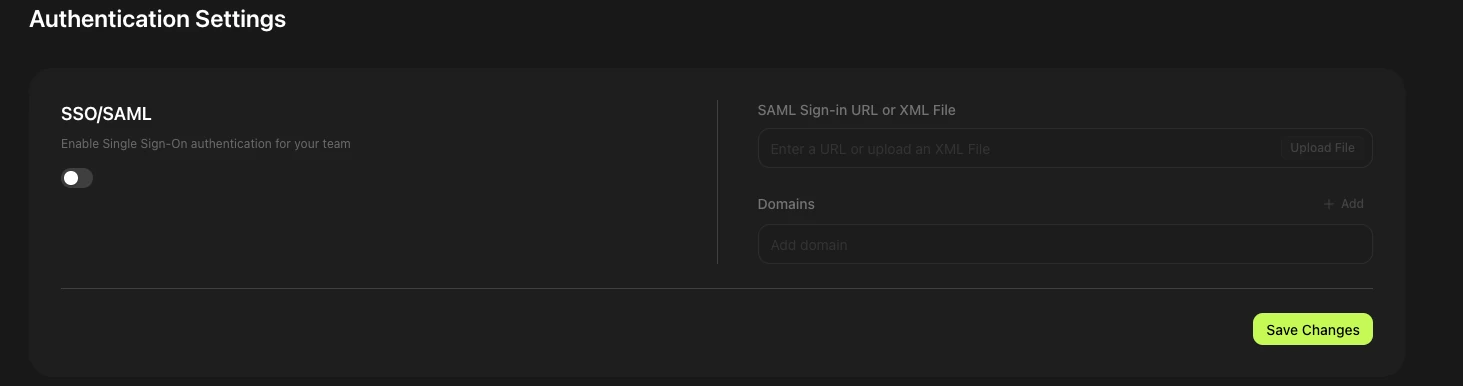
Увімкніть SSO/SAML
Введіть дані для входу
Введіть URL для входу або завантажте XML-файл. Ці дані надходять від вашого постачальника ідентичності (IdP). Деякі IdP (наприклад, Okta) надають URL, тоді як інші (наприклад, Google Workspace) надають XML-файл. Перегляньте документацію вашого IdP, щоб знайти ці дані.
Додайте домени для SSO. Після збереження змін ваші домени матимуть статус «Не верифіковано». Примітка: Субдомени потрібно додавати окремо.
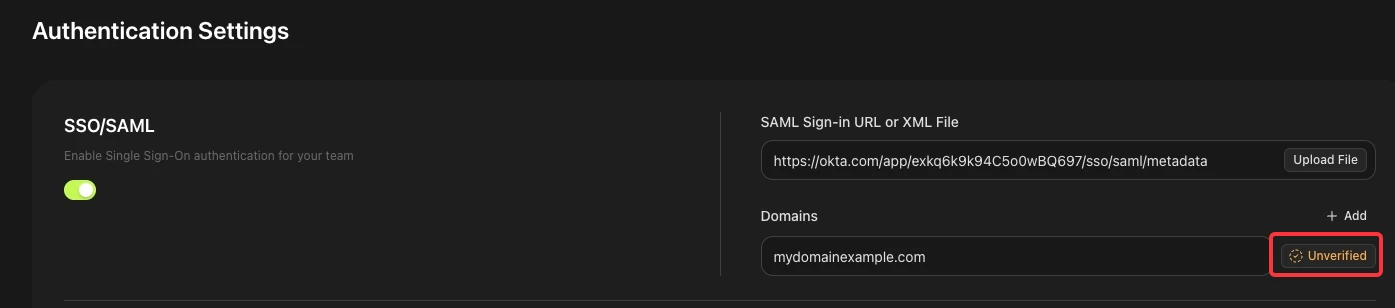
Отримайте код верифікації домену
Натисніть кнопку «Не верифіковано» біля домену. У сплив вікні з'явиться текстовий рядок. Його потрібно додати до вашого DNS, щоб підтвердити права власності. Якщо ви не знаєте, як це зробити, зверніться по допомогу до вашої IT-команди.
Завершіть верифікацію
Після додавання DNS-запису поверніться на сторінку Authentication Settings, знову натисніть «Не верифіковано», а потім натисніть «Верифікувати". "Dомени можна верифікувати лише по одному за раз.
SSO успішно увімкнено
У разі успішної верифікації домен матиме статус «Верифіковано». Усі користувачі з електронними адресами на цьому домені тепер входитимуть у Meshy за допомогою SSO.