
Tổng quan
Các nhóm ở cấp Enterprise có thể chọn bật SAML SSO để quản lý đăng nhập thông qua một nhà cung cấp danh tính. Hiện tại chúng tôi hỗ trợ hầu hết các nhà cung cấp danh tính (Okta, OneLogin, Google Workspaces, Auth0, v.v.).
Sau khi SAML/SSO được bật và các tên miền được xác minh, tất cả thành viên nhóm sẽ mặc định phải đăng nhập qua SSO, do đó các phương thức đăng nhập khác sẽ bị vô hiệu hóa. Các phiên đăng nhập của người dùng sẽ không bị đăng xuất hay nhận thông báo tại thời điểm bật, nhưng lần đăng nhập tiếp theo họ sẽ tự động phải sử dụng SAML để lấy lại quyền truy cập.
Thành viên có thể đăng nhập qua trang web của nhà cung cấp danh tính của bạn hoặc tự động thông qua Meshy. SSO chỉ có thể được cấu hình bởi chủ sở hữu hoặc quản trị viên nhóm.
Cấu hình nhà cung cấp danh tính của bạn
Bạn sẽ cần thêm Meshy vào nhà cung cấp danh tính của mình trước khi đăng nhập bằng SSO lần đầu tiên. Vui lòng tham khảo tài liệu của nhà cung cấp danh tính để có hướng dẫn cụ thể về cách thêm ứng dụng mới.
Bạn có thể cần cung cấp các thông tin dưới đây. Các thông tin tùy chọn thường có thể để trống nếu không bắt buộc.
Giao thức | SAML 2.0 |
URL Đăng nhập Một lần (Còn được gọi là ACS URL hoặc Reply URL) | |
URL người nhận | |
URL đích | |
Hạn chế đối tượng (Còn được gọi là Entity ID) | |
Định dạng Name ID | EmailAddress |
[Tùy chọn] Default Relay State |
[Tùy chọn] Attribute Statements
Tên | Định dạng | Giá trị |
Basic | user.email | |
user_name | Basic | user.login |
first_name | Basic | user.firstName |
last_name | Basic | user.lastName |
Cấu hình trong Meshy
Để cấu hình SSO trong Meshy, bạn phải là chủ sở hữu hoặc quản trị viên của nhóm enterprise.
Truy cập trang Team Settings của bạn
Tìm phần Authentication Settings ở cuối trang
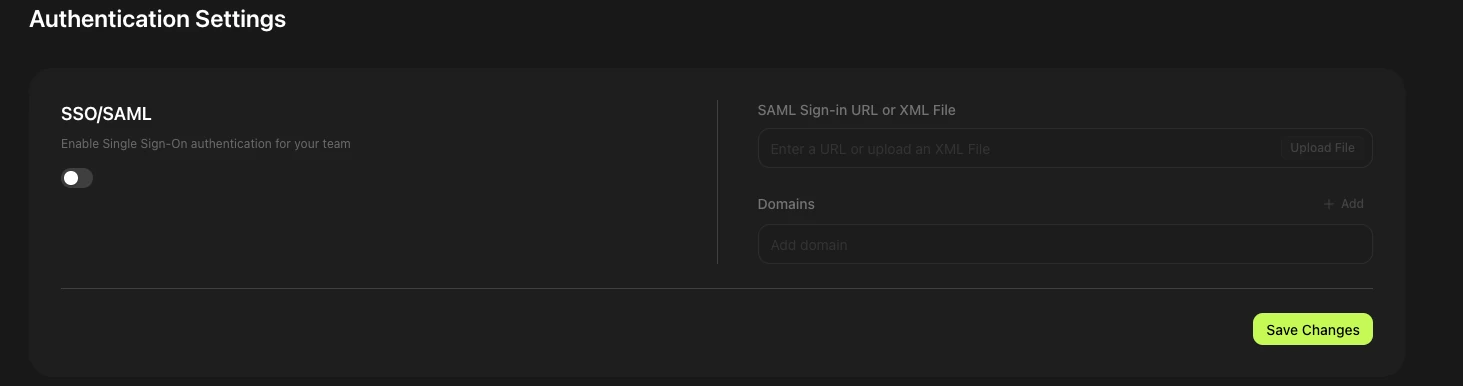
Bật SSO/SAML
Nhập thông tin đăng nhập
Nhập một URL đăng nhập hoặc tải lên một tệp XML. Thông tin này đến từ nhà cung cấp danh tính (IdP) của bạn. Một số IdP (như Okta) cung cấp cho bạn một URL, trong khi những IdP khác (như Google Workspace) cung cấp một tệp XML. Hãy kiểm tra tài liệu của IdP để tìm thông tin này.
Thêm các tên miền cho SSO. Sau khi lưu thay đổi, các tên miền của bạn sẽ hiển thị ở trạng thái Unverified. Lưu ý: Tên miền phụ phải được thêm riêng.
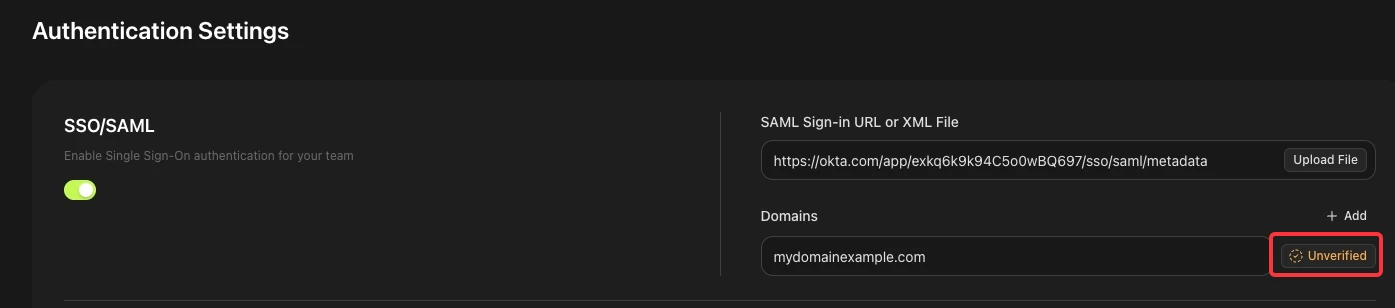
Lấy mã xác minh tên miền
Nhấp vào nút "Unverified" bên cạnh một tên miền. Một cửa sổ bật lên sẽ hiển thị một chuỗi văn bản. Bạn cần thêm chuỗi này vào DNS để xác nhận quyền sở hữu. Nếu bạn không chắc cách thực hiện, hãy nhờ đội IT của bạn hỗ trợ.
Hoàn tất xác minh
Sau khi bản ghi DNS đã được thêm, quay lại trang Authentication Settings, nhấp vào "Unverified" một lần nữa, sau đó nhấp vào "Verify." Tên miền chỉ có thể được xác minh từng cái một.
SSO đã được bật thành công
Nếu được xác minh, tên miền sẽ hiển thị là "Verified". Tất cả người dùng có email thuộc tên miền đó sẽ đăng nhập vào Meshy bằng SSO.